Event
Hvad fortæller Europas cyberhændelser om de risici, der venter?
De fleste cyberangreb starter stadig med metoder, vi allerede kender: kompromitterede identiteter, social engineering, udnyttelse af sårbarheder og misbrug af eksisterende adgang. Samtidig giver tiden mellem detection og response fortsat angribere mulighed for at nå længere. Og AI påvirker cybersikkerheden – bare ikke nødvendigvis på den måde, mange forestiller sig.
Dato og tidspunkt
29. okt 2026 - 10:00 - 11:00 (CET)
Hvor
Online
Sprog
Webinaret afholdes på engelsk
Målgruppe
Webinaret er relevant for:
– CISO’er og sikkerhedsansvarlige
– CIO’er og IT-beslutningstagere
– Risk- og compliance-ansvarlige
– Ledelsesgrupper
– Bestyrelsesmedlemmer med ansvar for cyberresiliens og governance
Uanset om du arbejder med cyberstrategi, den daglige sikkerhedsdrift eller organisationens risikostyring, giver webinaret dig et databaseret grundlag for de beslutninger, der former jeres cyberresiliens, investeringsprioriteter og håndtering af cyberrisici.
De fleste cyberangreb starter stadig med velkendte metoder: kompromitterede identiteter, social engineering, udnyttelse af sårbarheder og misbrug af eksisterende adgang. Samtidig kan forsinkelser mellem detection og handling give angribere værdifuld tid til at bevæge sig videre i organisationen.
AI er også ved at ændre trusselsbilledet – men ikke nødvendigvis på den måde, overskrifterne giver indtryk af. Mens nye teknologier fylder meget i debatten, kæmper mange organisationer stadig med nogle af de helt grundlæggende sikkerhedsudfordringer.
Så hvor bør sikkerhedsansvarlige rette fokus frem mod 2027?
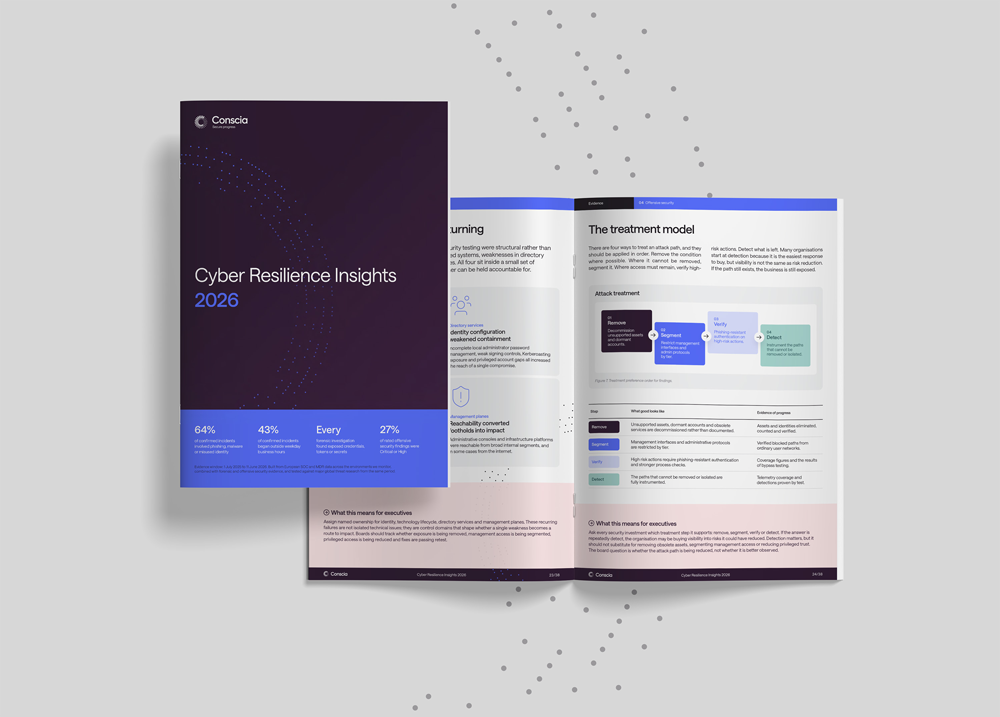
I dette webinar tager David Kasabji, Jesper Kastoft Bertelsen og Andrew Michal udgangspunkt i resultaterne fra Conscias Cyber Resilience Insights 2026-rapport. Sammen ser de nærmere på, hvad data fra virkelige cyberhændelser fortæller os om de risici og prioriteringer, organisationer bør have fokus på frem mod 2027.
Tallene bag
- 64 % af de bekræftede hændelser involverede phishing, malware eller misbrug af identiteter.
- 43 % af de bekræftede hændelser begyndte uden for normal arbejdstid på hverdage.
- Alle forensic investigations fandt eksponerede credentials, tokens eller secrets.
- 27 % af de vurderede fund fra offensive security-tests blev klassificeret som Critical eller High.
Tallene stammer fra Conscias Cyber Resilience Insights 2026-rapport.
Derfor er webinaret relevant
For sikkerhedsansvarlige handler udfordringen ikke kun om at følge med i et trusselsbillede, der hele tiden udvikler sig. Det handler i lige så høj grad om at vurdere, hvilke risici der reelt kræver opmærksomhed, hvor investeringerne gør størst forskel, og hvordan organisationen styrker sin resiliens.
Derfor tager webinaret udgangspunkt i data og konkrete erfaringer frem for antagelser.
Med afsæt i observationer fra monitoring, incident response, threat intelligence og offensive security ser vi på de risici, organisationer fortsat undervurderer, hvordan AI påvirker trusselsbilledet, og hvilke områder sikkerhedsansvarlige bør tage med i den strategiske planlægning frem mod 2027.
Det taler vi om
- Hvordan AI påvirker både angribernes muligheder og organisationernes forsvar
- Hvorfor identity fortsat er en af de mest almindelige veje ind i organisationen
- Hvilke mønstre vi ser på tværs af incident response, MDR og offensive security
- Hvilke cyberrisici organisationer igen og igen undervurderer
- Hvordan du skelner mellem reelle risici og hype i markedet
- Hvad data peger på, at organisationer bør prioritere frem mod 2027
Tilmeld dig webinaret, og bliv klogere på, hvilke risici der fortjener din opmærksomhed nu før de udvikler sig til morgendagens cyberhændelser.
Tilmeld dig her
Dato og tidspunkt
29. okt 2026 - 10:00 - 11:00 (CET)
Hvor
Online
Sprog
Webinaret afholdes på engelsk
Målgruppe
Webinaret er relevant for:
– CISO’er og sikkerhedsansvarlige
– CIO’er og IT-beslutningstagere
– Risk- og compliance-ansvarlige
– Ledelsesgrupper
– Bestyrelsesmedlemmer med ansvar for cyberresiliens og governance
Uanset om du arbejder med cyberstrategi, den daglige sikkerhedsdrift eller organisationens risikostyring, giver webinaret dig et databaseret grundlag for de beslutninger, der former jeres cyberresiliens, investeringsprioriteter og håndtering af cyberrisici.
Relateret