Blog
Conscias SOC indefra: Derfor er MDR en forretningsfordel, og ikke kun et sikkerhedsnet
Cybersikkerhed handler ikke kun om at stoppe angreb. I Conscias Security Operations Center (SOC) arbejder specialister, trusselsintelligens og automatisering tæt sammen for at reducere risiko, skabe overblik og gøre MDR til en drivkraft for forretningen fremfor blot et sikkerhedsnet.
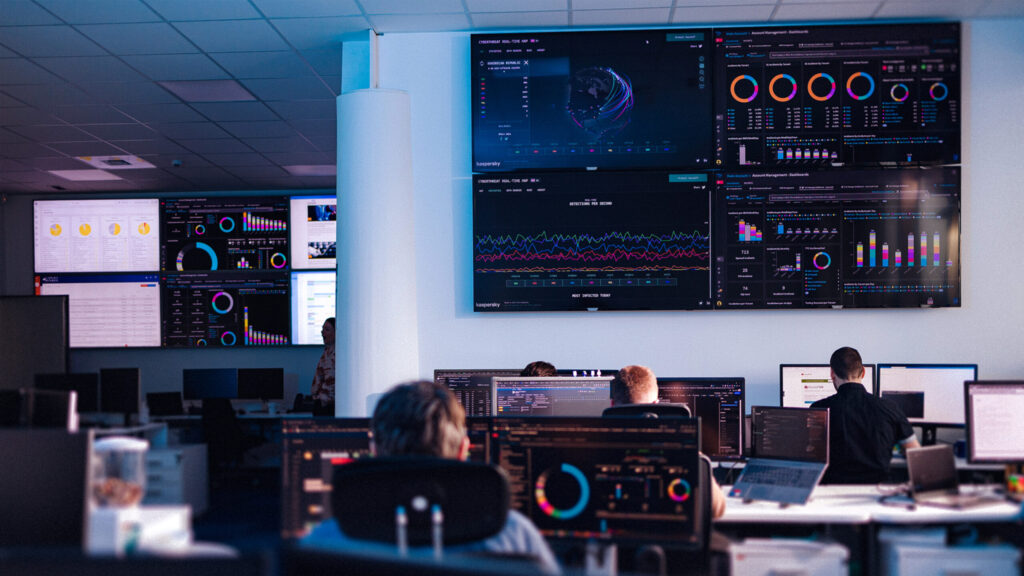
Traditionelle sikkerhedsløsninger kan gøre det sværere at bryde ind, men en målrettet angriber kan stadig finde vej.
Managed Detection and Response (MDR) er en af de mest effektive måder at reducere cyberrisici til et niveau, som virksomheden kan leve med.
Vi ser det ikke som en omkostning, men som en forudsætning for udvikling og innovation: det giver virksomheder mulighed for at skabe kontinuitet og forfølge nye muligheder.
Sådan fungerer Managed Detection and Response i et moderne Security Operations Center (SOC)
Et MDR-setup bygger på samspillet mellem to discipliner: trusselsintelligens, som giver indsigt i trusler og tendenser før de rammer, og sikkerhedsdrift, som opdager, analyserer og håndterer hændelser, når de opstår.
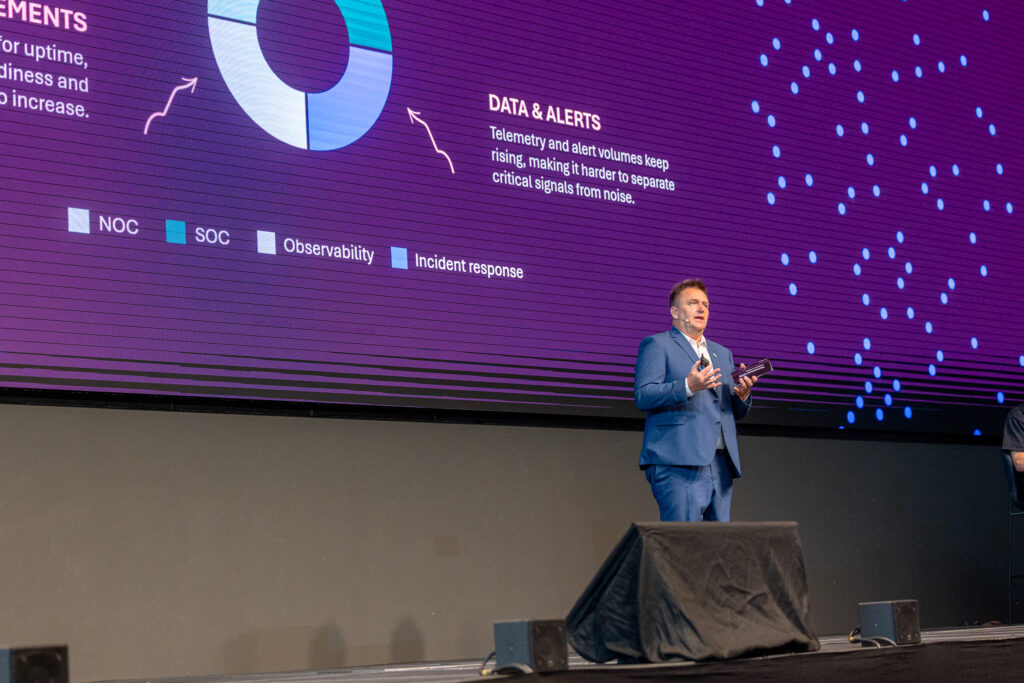
Matic Jerman, MDR Operations Manager i Conscia, sammenligner arbejdet i SOC’et med en akutmodtagelse på et hospital. Hver vagt kan byde på hændelser, som analytikerne aldrig har set før. Derfr kræver jobbet konstant opmærksomhed, både på den enkelte alarm og på den større sammenhlng omkring den. Det er ofte her, de reelle trusler bliver identificeret.
Hastighed er afgørende. I stedet for at vente på, at en analytiker tager en sag op, beriger vores interne playbooks til Security Orchestration, Automation and Response (SOA) automatisk alarmer med relevant kontekst og igangsætter de nødvendige handlinger. I stigende grad sker det, før et menneske overhovedet åbner sagen. Når en angriber kan etablere varig adgang på få minutter, gør den tidsmæssige fordel en stor forskel.
Hvor det er muligt, stopper automatiseringen ikke ved at begrænse skaden. Den kan også fjerne truslen helt ved eksempelvis at nulstille legitimationsoplysninger, fjerne uautoriserede MFA-metoder og lukke de mekanismer, der giver angriberen vedvarende adgang til miljøet.
Derfor er SOC-analytikere stadig afgørende i et automatiseret SOC
Automatisering er stærkest dér, hvor mennesker kommer til kort: store datamængder, gentagne opgaver og konsekvent udførelse, også klokken tre om natten.
Mennesker er til gengæld bedst til det, automatisering ikke kan: at vurdere nye og ukendte situationer, forstå forretningens kontekst og afgøre, hvornår standardproceduren ikke bør følges.
Det er ikke et enten-eller. Mennesker udvikler automatiseringen. Hver hændelse giver ny indsigt i, hvad der kan automatiseres fremover. Og god automatisering gør analytikere dygtigere, ikke mindre relevante, fordi den frigør dem fra rutineopgaver og giver mere tid til analyse og kvalificere vurderinger.
Den rigtige måde at se det på er derfor ikke, at “automatisering erstatter analytikere”. Men at “automatisering gør det muligt for analytikere at skalere deres ekspertise”.
Den rigtige måde at se det på er derfor ikke, at “automatisering erstatter analytikere”. Men at “automatisering gør det muligt for analytikere at skalere deres ekspertise”.
MDR er et partnerskab, ikke bare en service
Det, der særligt kendetegner Conscia, er det tætte samarbejde med kunderne. Vores Technical Account Managers er i løbende dialog med kundernes tekniske medarbejdere og sikkerhedsteams, og ikke kun gennem ledelses- eller salgskanaler.
Vi mødes regelmæssigt for at gennemgå nye trusler og sikre, at kundernes sikkerhedsniveau følger udviklingen i trusselslandskabet.
Vi samarbejder med vores kunder hver dag, ikke kun når der opstår en sikkerhedshændelse. Derfor står vi også stærkere sammen, når kritiske situationer opstår.
Samtidig bygger vores tilgang på det, vi kalder defensive fusion. I stedet for at behandle MDR, offensiv sikkerhed, trussselsintelligens, eksponeringsstyring og GRC som adskilte områder, samler vi dem i én integreret kapacitet. Det giver en stærkere sikkerhedsindsats og større forretningsværdi, end hvis disciplinerne stod alene.
Det er sådan, vi arbejder med cbersikkerhed i Conscia. Og det er dén værdi, vi leverer til vores kunder hver eneste dag.
Få et indblik i livet i vores SOC, og hør, hvordan processer, automatisering og specialiseret ekspertise omsættes til en sikkerhedsløsninger, du kan stole på.
Om forfatteren
Relateret