Blog
CPR-sagen: Når legitim adgang bliver en sikkerhedsrisiko
Omkring 8,8 millioner personers oplysninger er blevet tilgået gennem en virksomheds adgang til CPR-registeret. Sagen viser, hvor galt det kan gå, når adgangen til følsomme oplysninger ikke bliver overvåget og begrænset tilstrækkeligt. Og den rejser et vigtigt spørgsmål: Har vi egentlig styr på, hvordan vores egne og vores leverandørers adgange bliver brugt?
Den 5. oktober offentliggjorde de danske myndigheder, at uvedkommende havde fået adgang til navne, adresser og CPR-numre på omkring 8,8 millioner personer. Det gælder både nulevende borgere, afdøde og danskere, der er flyttet til udlandet.
Med omkring 11 millioner registreringer i CPR-systemet svarer det til cirka 80 % af registeret.
Ifølge myndighederne blev den usædvanlige aktivitet først opdaget den 2. oktober, selvom den havde stået på siden september. Og det var ikke sikkerhedsovervågningen, der slog alarm.
Det var en usædvanligt stor regning.
Private virksomheder betaler nemlig for hvert opslag i CPR-registeret, og det var antallet af opslag, der i første omgang vakte mistanke. Omfanget blev efterfølgende bekræftet, og Datatilsynet blev orienteret den 4. oktober.
Politiet efterforsker fortsat sagen, og der er endnu ikke offentliggjort oplysninger om, hvem der står bag.
Når CPR-nummeret bruges på tværs af alt fra sundhedsvæsen og skat til banker og private virksomheder, handler en hændelse i den størrelsesorden ikke kun om ét system. Den berører en helt central del af vores digitale samfund.
Det var ikke nødvendigvis et indbrud. Adgangen var der allerede.
Noget af det mest bemærkelsesværdige ved sagen er, at der ikke umiddelbart er tale om et klassisk hackerangreb, hvor nogen har udnyttet en sårbarhed til at bryde ind i CPR-registeret.
Ifølge ministeriet blev en privat dansk virksomheds lovlige adgang til registeret misbrugt.
Virksomheder kan have legitim adgang til CPR-oplysninger, men det betyder ikke, at de frit kan slå hvem som helst op. CPR-loven stiller krav om, at opslagene vedrører en afgrænset gruppe personer, som virksomheden har en lovlig relation til.
Derfor er det svært at forestille sig, hvordan en mindre privat virksomhed skulle have et legitimt behov for oplysninger om 8,8 millioner mennesker.
Datatilsynet har desuden oplyst, at hændelsen omfattede et meget stort antal automatiserede opslag med det formål at identificere gyldige CPR-numre.
Det peger på, at angriberne har udnyttet en eksisterende adgang frem for en teknisk sårbarhed i selve registeret.
Vi ved endnu ikke, præcis hvordan adgangen blev misbrugt. Det kan eksempelvis være sket gennem stjålne loginoplysninger, API-nøgler, et kompromitteret system eller en person med intern adgang.
Medier har efterfølgende beskrevet, at den pågældende brugerkonto angiveligt havde adgangskoden “123456” og ikke var beskyttet af multifaktorgodkendelse (MFA).
Hvis det bliver bekræftet, peger det på et helt grundlæggende problem med adgangssikkerheden.
Og det understreger noget, vi også ser i vores egne undersøgelser: Svage eller kompromitterede loginoplysninger er fortsat en af de mest almindelige veje ind i organisationer.
Det store spørgsmål er derfor ikke kun, hvordan uvedkommende fik adgang. Det er også, hvorfor millioner af opslag kunne gennemføres over flere uger, uden at nogen reagerede.
Vi er sikre, for vi har MFA – men er det virkelig nok?
Konsekvenserne kan række langt ud i fremtiden
Et CPR-nummer følger som udgangspunkt en person hele livet. Selvom det i særlige tilfælde kan ændres, er det ikke en realistisk løsning at udstede nye CPR-numre til millioner af mennesker.
Når navn, adresse og CPR-nummer først er blevet koblet sammen, kan oplysningerne bruges til svindel, identitetstyveri og målrettet social engineering i lang tid fremover.
Det gør særligt ondt på sikkerheden hos de organisationer, der stadig bruger personlige oplysninger som en del af deres identitetskontrol.
Hvis en medarbejder i en kundeserviceafdeling eksempelvis accepterer navn, adresse og CPR-nummer som tilstrækkelig dokumentation for en persons identitet, er den kontrol blevet væsentligt svækket.
Derfor bør virksomheder allerede nu gennemgå deres procedurer for blandt andet nulstilling af adgangskoder, telefonisk identifikation og gendannelse af brugerkonti.
Der er også en særlig udfordring ved oplysninger om afdøde og personer, der er flyttet ud af landet. Misbrug af deres identiteter kan potentielt være sværere at opdage, fordi de berørte personer ikke nødvendigvis selv reagerer på mistænkelig aktivitet.
Det er ikke første gang, danske CPR-oplysninger er blevet eksponeret. Tidligere har en leverandørdrevet skatteportal eksempelvis videregivet omkring 1,26 millioner CPR-numre til analyseleverandører over en årrække.
Hændelserne er forskellige, men de peger på den samme udfordring: Hver gang personoplysninger bliver eksponeret, får cyberkriminelle flere oplysninger, de kan kombinere og potentielt misbruge.
Når tredjeparter får adgang til CPR-registeret
CPR-sagen er samtidig et godt eksempel på, hvorfor leverandørsikkerhed fortjener langt mere opmærksomhed.
For selvom en organisation har styr på sikkerheden i sine egne systemer, kan der stadig være betydelige risici forbundet med de eksterne virksomheder, der har adgang til dens data.
I denne sag lå den misbrugte adgang hos en tredjepart, mens selve oplysningerne blev administreret centralt.
Datatilsynet undersøger nu ansvarsfordelingen for behandlingen af oplysningerne, hvilket også får betydning i forhold til GDPR.
For organisationer, der er omfattet af NIS2, er sagen en meget konkret påmindelse om, hvorfor risikostyring af leverandørkæden er vigtig.
Det er ikke nok at vide, hvem der har adgang til hvilke oplysninger.
Man skal også vide, hvordan adgangen bliver brugt, hvilke begrænsninger der er på den, og hvem der reagerer, hvis noget ser forkert ud.
Hvad bør virksomheder gøre nu?
Sagen giver anledning til at se nærmere på nogle helt konkrete sikkerhedsforanstaltninger.
1. Gennemgå jeres identitetskontrol
Navn, adresse og CPR-nummer bør ikke i sig selv være nok til at bekræfte en persons identitet.
Indfør ekstra kontrol ved følsomme henvendelser, eksempelvis når en kunde ønsker at ændre kontooplysninger eller nulstille adgangskoder.
Samtidig bør medarbejdere være forberedt på mere målrettet phishing og telefonsvindel, hvor svindlere bruger korrekte personoplysninger til at fremstå troværdige.
2. Hold øje med usædvanlig aktivitet
Har jeres organisation adgang til eksterne registre, partner-API’er eller andre datatjenester, bør I undersøge, hvordan den adgang bliver overvåget.
Adgange skal være begrænset til det nødvendige, beskyttet med stærke loginoplysninger og løbende kontrolleret.
Og det er ikke kun et spørgsmål om, hvem der logger ind. Det handler i lige så høj grad om, hvad der sker bagefter.
Hvis en systemkonto normalt foretager ti opslag om dagen, men pludselig foretager 10.000, bør det udløse en reaktion.
3. Stil de samme krav til jeres leverandører
Hvilke leverandører har adgang til oplysninger, som jeres organisation har ansvar for?
Hvordan er deres adgang beskyttet? Og hvem opdager det, hvis den bliver misbrugt?
Det er spørgsmål, der bør være en naturlig del af arbejdet med leverandørsikkerhed.
Fra trusselsindsigt til konkret handling
CPR-sagen viser også, hvorfor det er vigtigt at kombinere forskellige sikkerhedsdiscipliner.
Med overvågning af lækkede loginoplysninger kan organisationer eksempelvis få tidlige advarsler, hvis brugernavne, adgangskoder, API-nøgler eller sessionstokens dukker op i cyberkriminelle miljøer.
Cyber Threat Intelligence kan hjælpe med at afdække, om de eksponerede CPR-oplysninger bliver forsøgt solgt eller delt, og med at skelne mellem dokumenterede fund og udokumenterede påstande.
Samtidig kan Managed Detection & Response (MDR) sammenholde usædvanlige opslag med data fra loginaktiviteter, endpoints og cloudmiljøer. Det gør det lettere at opdage, når en ellers legitim adgang bliver misbrugt.
Og gennem offensive sikkerhedstests kan virksomheder afprøve, om deres begrænsninger, alarmer og procedurer rent faktisk fungerer, når nogen forsøger at omgå dem.
For det er i sidste ende den vigtigste læring fra CPR-sagen: En adgang kan godt være legitim, selvom aktiviteten bag den er alt andet end det.
Og hvis vi først opdager misbruget, når regningen kommer, har vi allerede reageret for sent.
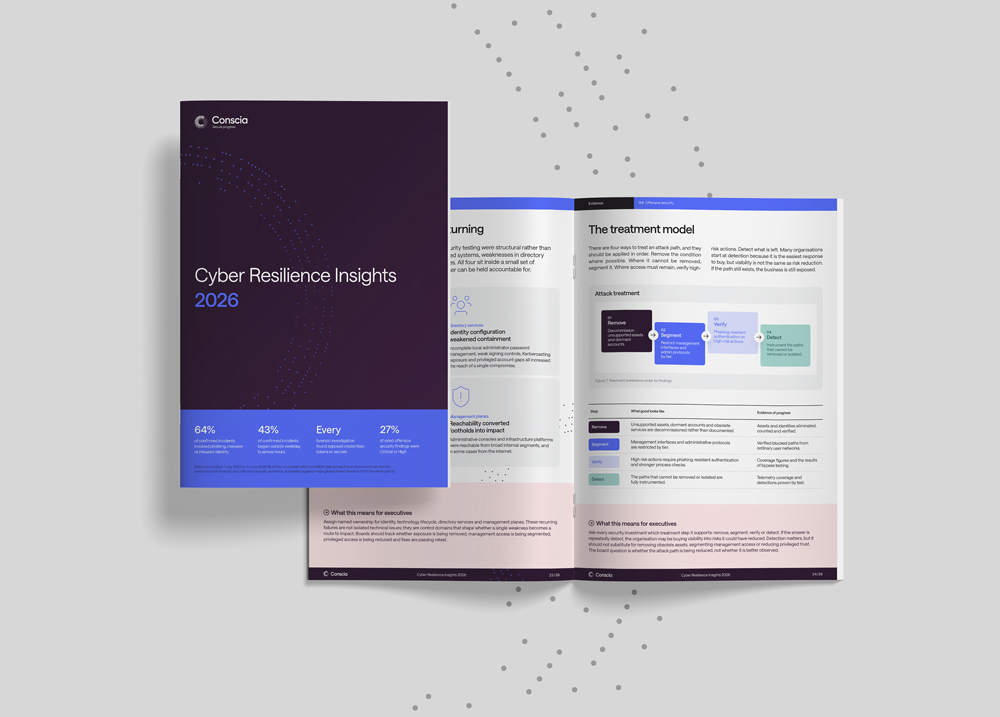
Cyber Resilience Insights 2026
Cyber Resilience Insights 2026 kombinerer vores egne europæiske SOC- og MDR-data med forensic efterforskning, offensive security testing og global threat research. Rapporten afdækker de forhold, der o…
David Kasabji
Head of Threat Intelligence, Conscia Cyber & AI Security, Conscia Slovenien
David Kasabji er Head of Threat Intelligence i Conscia Group, hvor han står i spidsen for arbejdet med at omsætte viden om cybertrusler til konkrete indsigter og anbefalinger, der styrker organisationers cybersikkerhed. Han arbejder med at gøre komplekse trusselsbilleder forståelige og anvendelige for forskellige målgrupper – fra SOC-analytikere og Incident Response-specialister til ledelse og andre beslutningstagere. Davids arbejde spænder bredt og omfatter blandt andet analyse af cyberkriminelles aktiviteter, kortlægning af trusselsaktører og angrebsmønstre samt udvikling af metoder til at opdage, undersøge og prioritere cybertrusler. Han er desuden aktivt involveret i digital efterforskning og håndtering af sikkerhedshændelser (Digital Forensics & Incident Response), hvor han bidrager med hurtig analyse, overblik og strategisk rådgivning under både sikkerhedshændelser og krisesituationer. En vigtig del af hans arbejde handler også om at gøre trusselsindsigter mere operationelle gennem standardisering og automatisering, så organisationer får relevant og brugbar viden i tide til at handle på den.
Conscia ThreatInsights
ThreatInsights er en ugentligt briefing om cybersikkerhed – med primært fokus på Europa Ifølge Forrester står europæiske organisationer over for flere cybersikkerhedstrusler sammenlignet med deres glo…
Relateret