Blog
Binnenkijken bij het Conscia SOC: waarom moderne MDR meer mogelijk maakt dan alleen bescherming
Traditionele beveiliging kan de toegang voor aanvallers moeilijker maken, maar hen niet altijd buiten houden. Zo zetten we in ons Security Operations Centre discipline, techniek en dreigingsinformatie om in meetbare bescherming. En zo helpen we klanten om met vertrouwen nieuwe kansen te benutten.
Jan Bervar
Group Security Architect, Conscia Group
Matic Jerman
SOC Tech Lead, NIL - part of Conscia
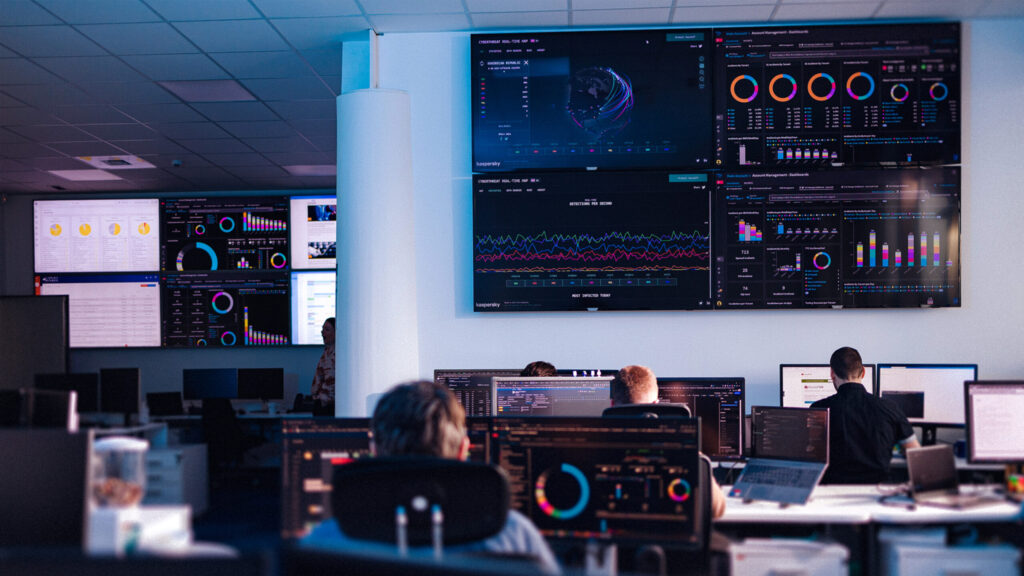
Cybersecurity draait niet om spectaculaire incidenten. Het draait om discipline, techniek en vertrouwen. In het Security Operations Centre (SOC) van Conscia vormt dat uitgangspunt de basis van alles wat we doen.
Traditionele beveiligingstechnologie kan het aanvallers moeilijker maken om binnen te komen. Toch vinden vastberaden aanvallers soms een weg naar binnen. Managed Detection and Response (MDR) helpt ons om het risico dat daaruit voortkomt tot een aanvaardbaar niveau terug te brengen. Wij zien MDR daarom niet alleen als een kostenpost, maar ook als iets dat nieuwe mogelijkheden creëert. Het geeft klanten de ruimte om te innoveren, terwijl wij hen helpen de bijbehorende beveiligingsrisico’s te beheersen.
Hoe Managed Detection and Response werkt in een modern SOC
Moderne MDR steunt op twee onderdelen die nauw samenwerken: dreigingsinformatie, die ons helpt te voorzien wat er op ons afkomt, en de dagelijkse operatie, waarin we dreigingen detecteren en snel onschadelijk maken.
Matic Jerman, MDR Operations Manager bij Conscia, vergelijkt het werk in het SOC met dat op de spoedeisende hulp. Tijdens elke dienst moeten analisten voorbereid zijn op iets wat ze nog nooit eerder hebben gezien. Ze kijken daarom niet alleen naar het alarm dat ze onderzoeken, maar ook naar alles wat eromheen gebeurt. Juist door ook naar die bredere context te kijken, sporen ze echte dreigingen op.
Snelheid is daarbij cruciaal. Onze zelfontwikkelde SOAR-playbooks verrijken meldingen met aanvullende informatie en voeren automatisch responsacties uit, vaak al voordat een analist een melding opent. Als een aanvaller binnen een of twee minuten een blijvende toegang tot een omgeving kan opzetten, maakt die voorsprong een groot verschil. Waar mogelijk gaat automatisering verder dan het indammen van een dreiging. Denk aan het resetten van inloggegevens, het verwijderen van ongeautoriseerde MFA-methoden en het wegnemen van de toegang die een aanvaller in de omgeving heeft achtergelaten.
Waarom analisten onmisbaar blijven in een geautomatiseerd SOC
Automatisering is sterk in taken die voor mensen lastig vol te houden zijn: grote aantallen meldingen verwerken, handelingen herhalen en consequent reageren, ook om drie uur ’s nachts. Mensen zijn juist sterk in situaties die om inzicht vragen: oordelen over nieuwe dreigingen, de bedrijfscontext begrijpen en herkennen wanneer een standaardprocedure niet de juiste aanpak is.
Die twee versterken elkaar. Analisten bouwen de automatisering en ieder incident leert ons welke stappen we vervolgens kunnen automatiseren. Goede automatisering maakt analisten beter in hun werk, omdat zij minder tijd kwijt zijn aan herhalende taken en meer aandacht kunnen geven aan complexe vraagstukken.
Automatisering vervangt analisten niet. Het helpt hen om hun expertise op grotere schaal in te zetten
Waarom MDR een samenwerking is en geen servicedesk
De nauwe samenwerking met klanten is een belangrijk onderdeel van onze aanpak. Onze technisch accountmanagers hebben dagelijks inhoudelijk contact met klanten. Daarnaast bespreken we regelmatig de nieuwste dreigingen en wat die betekenen voor hun beveiliging. We werken dus ook met klanten samen wanneer er geen incident is. Daardoor kennen we hun omgeving en kunnen we sneller en beter handelen als het erop aankomt.
Tot slot brengen we verschillende beveiligingsdisciplines samen. MDR, offensieve security, dreigingsinformatie, exposure management en governance, risk & compliance (GRC) werken bij ons als één geheel. Door kennis en inzichten te combineren, bereiken we meer dan wanneer ieder onderdeel afzonderlijk werkt.
Zo werken we bij Conscia aan cybersecurity. En zo leveren we iedere dag waarde voor onze klanten.
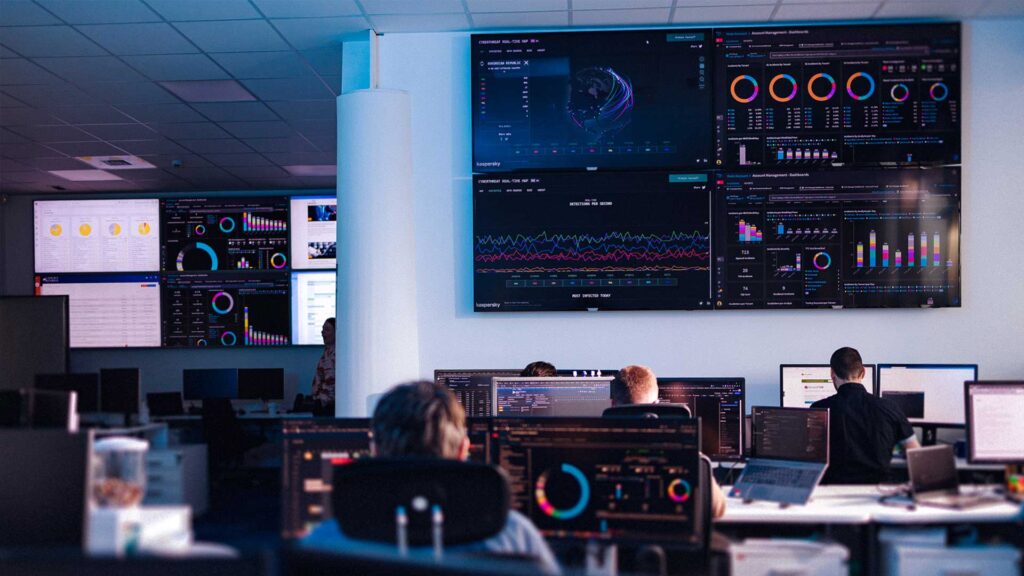
Bekijk de video en neem een kijkje in ons SOC. Ontdek hoe ons team processen, automatisering en expertise inzet voor bescherming waarop je kunt vertrouwen.
Over de schrijvers
Jan Bervar
Group Security Architect, Conscia Group
Jan Bervar houdt zich al 25 jaar bezig met cybersecurity en is momenteel bezig met “leading edge” security zoals: advanced detection en response, cloud security, security automation en security omtrent Internet of Things (IoT). Hij wil security toepassen bij benaderen met “ja” waar mogelijk. Jan wil organisaties helpen met een optimale en minimale risico benadering waardoor nieuwe mogelijkheden ontstaan. Dit in combinatie met gezond verstand, robuste en uitgewerkte tegenmaatregelen.
Matic Jerman
SOC Tech Lead, NIL - part of Conscia
Matic Jerman richt zich al 4 jaar op cybersecurity en security operations. Hij begon zijn carrière als cybersecurityanalist en richt zich tegenwoordig voornamelijk op het beheer van SOC-activiteiten en de coördinatie van een breder team van cybersecurity-experts. Zijn professionele achtergrond wordt verder verrijkt door zijn eerdere werkzaamheden in de gezondheidszorg. Als gediplomeerd zorgprofessional werkte hij op de intensive care en nam hij deel aan projecten gericht op de digitalisering van zorgprocessen. Hij heeft zijn expertise bevestigd met diverse certificeringen, waaronder GCED, en breidt deze kennis voortdurend uit. Daarnaast deelt hij zijn kennis regelmatig als spreker op conferenties en vakbijeenkomsten over cybersecurity en operations binnen het Managed Detection and Response-team.
Gerelateerd