Whitepaper
Cyber Resilience Insights 2026
Ga verder dan de gebruikelijke dreigingstrends. Cyber Resilience Insights 2026 combineert onze eigen Europese SOC- en MDR-data, forensische onderzoeken, offensieve beveiligingstests en wereldwijd dreigingsonderzoek om inzicht te geven in de factoren die het vaakst bepalend zijn voor cyberincidenten en hun impact.
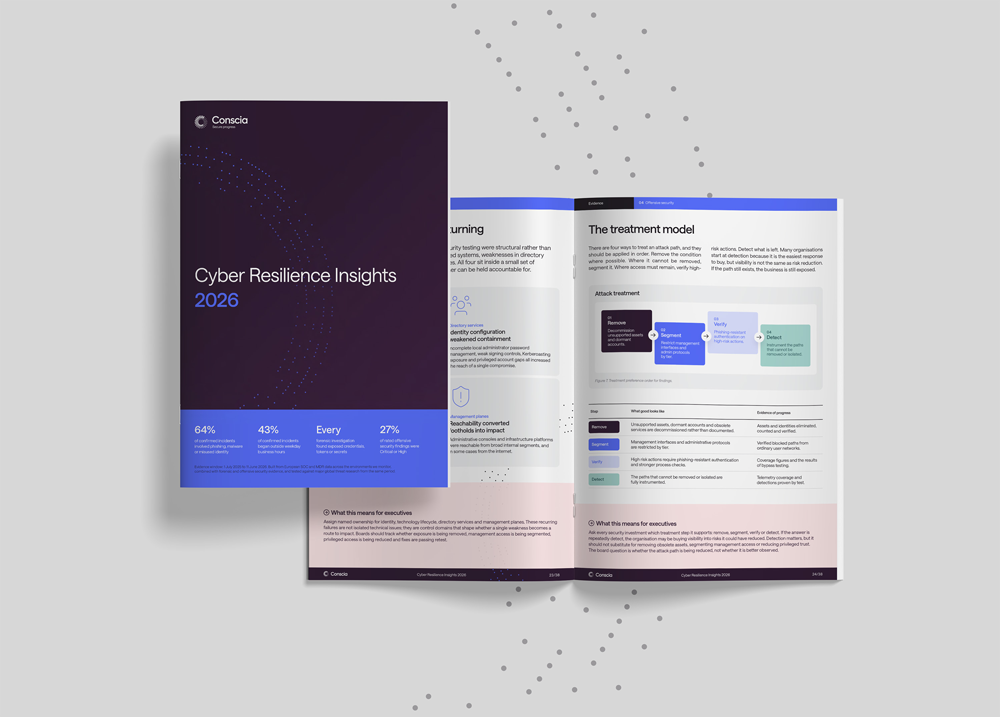
Wat Europees operationeel bewijsmateriaal onthult over cyberweerbaarheid
Cybersecurityteams staan onder druk om sneller te reageren, slimmer te prioriteren en aan te tonen dat investeringen daadwerkelijk bijdragen aan het verminderen van risico’s. Toch beoordelen veel organisaties cyberrisico’s nog steeds vanuit losstaande perspectieven op dreigingen, beveiligingstools en incidenten.
Dit rapport brengt die perspectieven samen. Op basis van Europese omgevingen die door Conscia zijn gemonitord, onderzocht en getest, laat het zien waar verdedigingsmaatregelen standhielden, waar ze tekortschoten en welke beslissingen het meeste verschil maken richting 2027.
De bevindingen leiden tot een duidelijke conclusie: de uitkomst van cyberincidenten werd minder bepaald door de vernieuwende tactieken van aanvallers en veel vaker door terugkerende operationele omstandigheden, zoals gecompromitteerde identiteiten, een te hoog vertrouwen in systemen, beperkte zichtbaarheid en vertraging tussen detectie en actie.
Wat u leert
- Waarom identiteit de gemeenschappelijke factor blijft bij incidenten, onderzoeken en beveiligingstests.
- Hoe vertrouwde systemen en werkprocessen kunnen uitgroeien tot aanvalsroutes.
- Waarom forensische paraatheid inmiddels een bestuursvraagstuk is geworden.
- Wat Europese SOC- en MDR-data onthullen over detectie, timing en respons.
- Welke zes bestuursbeslissingen bepalend zouden moeten zijn voor cyberinvesteringen in 2027.
- Hoe u voortgang meet aan de hand van een lagere blootstelling aan risico’s en een verbeterde responscapaciteit.
Voor wie is dit rapport bedoeld?
Dit rapport is bedoeld voor bestuurders, directieleden, securityleiders en technische besluitvormers die behoefte hebben aan een praktische en op feiten gebaseerde kijk op cyberrisico’s, en aan concrete handvatten om deze inzichten om te zetten in actie.
Over de schrijver
David Kasabji
Head of Threat Intelligence, Conscia Cyber & AI Security
David Kasabji is Head of Threat Intelligence binnen de Conscia Group. Hij leidt de ontwikkeling en levering van bruikbare threat intelligence voor cyberdefensie en managed security operations. Daarbij vertaalt hij complexe dreigingsinformatie naar heldere inzichten voor uiteenlopende doelgroepen, van SOC-analisten en incident responders tot directies en externe stakeholders. Zijn werkzaamheden omvatten de volledige intelligencecyclus: het verzamelen en analyseren van activiteiten van dreigingsactoren, profiling van aanvallers en campagnes, het ontwikkelen van IOC’s en TTP’s en het leveren van intelligence-gedreven aanbevelingen voor detectie, threat hunting en securityprioritering. David is daarnaast actief betrokken bij Digital Forensics & Incident Response (DFIR), waarbij hij organisaties ondersteunt tijdens onderzoeken en crisissituaties met snelle analyses, context en strategische aanbevelingen. Een belangrijk onderdeel van zijn rol is het verder professionaliseren van intelligenceprocessen door middel van standaardisatie en automatisering, zodat intelligence tijdig, relevant en meetbaar blijft.


Gerelateerd