Video
Wat cyberincidenten in Europa onthullen over de risico’s van morgen – Webinar
De meeste cyberaanvallen worden vandaag de dag nog steeds uitgevoerd met technieken die we allemaal kennen: gecompromitteerde identiteiten, social engineering, misbruik van kwetsbaarheden en meer. De tijd die verstrijkt tussen detectie en reactie blijft aanvallers kansen bieden. AI heeft invloed op cybersecurity, maar niet op de manier die velen verwachten. Dit dwingt organisaties om opnieuw […]
De meeste cyberaanvallen worden vandaag de dag nog steeds uitgevoerd met technieken die we allemaal kennen: gecompromitteerde identiteiten, social engineering, misbruik van kwetsbaarheden en meer. De tijd die verstrijkt tussen detectie en reactie blijft aanvallers kansen bieden. AI heeft invloed op cybersecurity, maar niet op de manier die velen verwachten. Dit dwingt organisaties om opnieuw na te denken over risicobeoordeling, weerbaarheid en besluitvorming. Terwijl nieuwe technologieën de krantenkoppen domineren, hebben veel organisaties nog altijd moeite met de basis op orde krijgen.
Waar moeten securityleiders hun aandacht dan op richten?
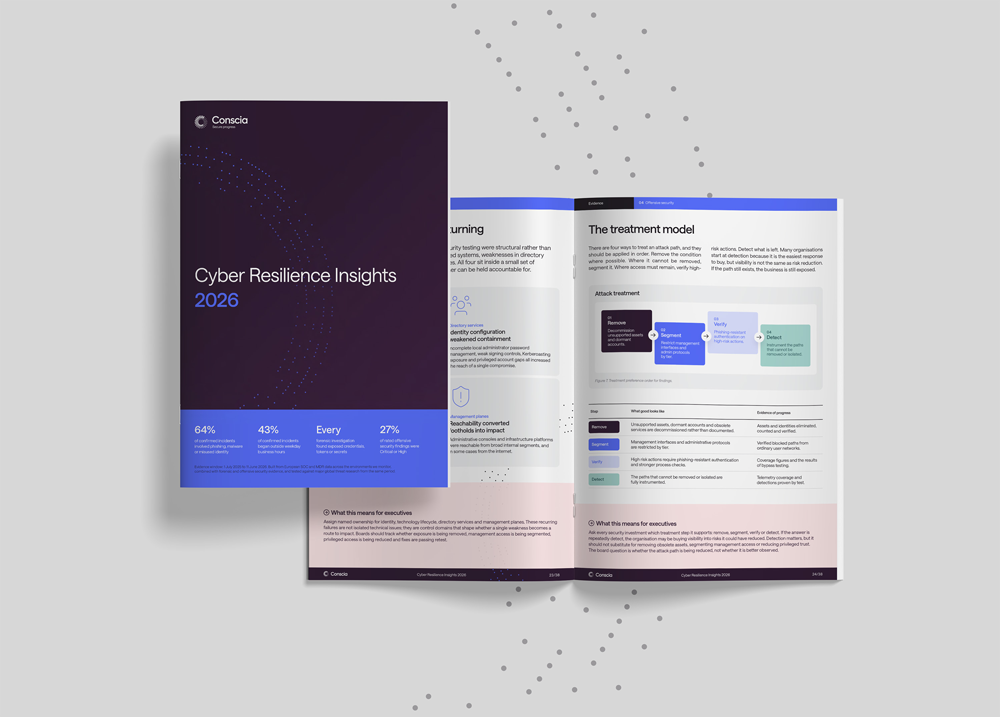
In dit webinar verbinden onze sprekers David Kasabji, Jesper Kastoft Bertelsen en Andrew Michal de bevindingen uit het rapport Cyber Resilience Insights 2026 van Conscia aan de praktijk. Zij bespreken de risico’s en prioriteiten waarop organisaties zich moeten voorbereiden richting 2027.
De feiten achter de discussie
- 64% van de bevestigde incidenten had betrekking op phishing, malware of misbruik van identiteiten.
- 43% van de bevestigde incidenten begon buiten reguliere kantooruren.
- Bij iedere forensische analyse werden blootgestelde inloggegevens, tokens of secrets aangetroffen.
- 27% van de beoordeelde bevindingen uit offensieve securitytests werd geclassificeerd als kritiek of hoog risico.
Bron: Conscia Cyber Resilience Insights 2026 Report.
Waarom dit webinar relevant is
Voor securityleiders gaat de uitdaging verder dan alleen begrijpen dat cyberrisico’s veranderen. Het draait steeds meer om het bepalen welke risico’s daadwerkelijk aandacht verdienen, welke investeringen de cyberweerbaarheid versterken en hoe beslissingen met vertrouwen kunnen worden genomen in een landschap dat wordt beïnvloed door nieuwe technologieën, veranderend gedrag van aanvallers en uiteenlopende marktopvattingen.
Dit webinar is gebaseerd op feiten, niet op speculatie.
Aan de hand van praktijkinzichten uit monitoring, incident response, threat intelligence en offensieve securitytesten onderzoeken we welke risico’s organisaties blijven onderschatten, hoe AI het dreigingslandschap beïnvloedt en welke prioriteiten securityleiders moeten meenemen in hun strategische planning voor 2027.
Wat we bespreken
- Hoe AI de mogelijkheden van aanvallers vergroot en tegelijkertijd invloed heeft op verdedigende securityoperaties.
- Waarom digitale identiteit nog steeds een van de meest voorkomende aanvalsvectoren is.
- Welke patronen zichtbaar worden binnen incident response, MDR-diensten en offensieve securitytrajecten.
- Welke cyberrisico’s organisaties structureel blijven onderschatten.
- Hoe securityleiders onderscheid kunnen maken tussen daadwerkelijke risico’s en de hype in de markt.
- Welke prioriteiten organisaties volgens de beschikbare data moeten stellen in hun voorbereiding op 2027.
Gerelateerd