Whitepaper
Early sign-up: Begrijp wat Europees cyberbewijsmateriaal betekent voor cyberweerbaarheid
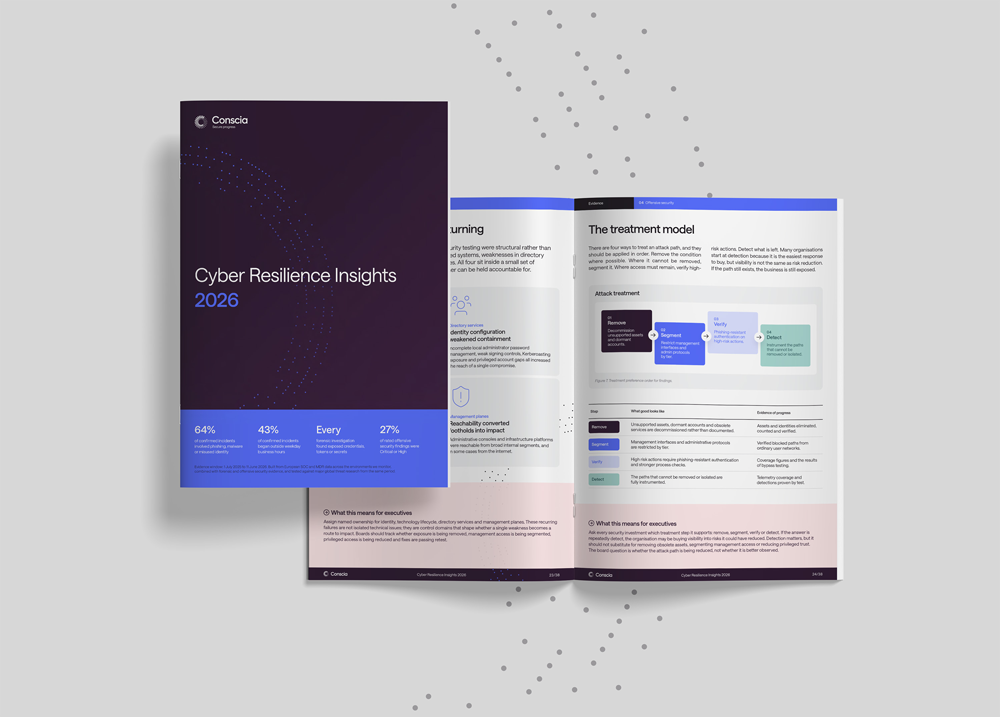
Ontvang als eerste Conscia's Cyber Resilience Insights 2026-rapport wanneer het in oktober verschijnt. Op basis van inzichten uit Europese SOC-, Managed Detection & Response-, forensische en offensieve security-activiteiten helpt dit rapport leiders te begrijpen welke factoren bepalend zijn voor de uitkomsten van cyberincidenten en welke beslissingen de weerbaarheid van organisaties in 2027 kunnen versterken.
Cybersecurityleiders staan onder druk om sneller te reageren, slimmer te prioriteren en aan te tonen dat beveiligingsinvesteringen daadwerkelijk bijdragen aan het verminderen van risico’s. Toch beoordelen veel organisaties cyberrisico’s nog steeds vanuit losstaande perspectieven op dreigingen, beveiligingstools en incidenten.
Daarom heeft Conscia Cyber Resilience Insights 2026 ontwikkeld: een nieuw, op feiten gebaseerd rapport voor business- en technologieleiders die verantwoordelijk zijn voor weerbaarheid, risicobeheer en bedrijfscontinuïteit. Het rapport kijkt verder dan de gebruikelijke dreigingsrapportages en laat zien wat de bevindingen betekenen voor strategische besluitvorming, cyberinvesteringen en operationele paraatheid.
Gebaseerd op praktijkgegevens uit Europese omgevingen die wij monitoren, onderzoeken en testen, combineert het rapport inzichten uit Conscia’s Security Operations Centers, Managed Detection & Response-diensten, forensische onderzoeken en offensieve security assessments. Het kijkt niet alleen naar wat er is gebeurd, maar vooral naar welke omstandigheden ervoor zorgden dat incidenten konden escaleren en wat organisaties kunnen doen om dit te voorkomen.
In dit rapport ontdekt u:
- Een helder inzicht in de belangrijkste bevindingen uit Cyber Resilience Insights 2026 en waarom deze van belang zijn voor de weerbaarheid van uw organisatie.
- Feiten en inzichten over hoe identiteiten, vertrouwde toegangsrechten, beperkte zichtbaarheid en beslissingsbevoegdheid rondom respons bepalend waren voor de uitkomst van veel cyberincidenten.
- Praktische handvatten voor bestuurders, CIO’s, CISO’s en directieteams om operationele security-inzichten te vertalen naar betere strategische beslissingen.
- Een gestructureerd overzicht van zes bestuursbeslissingen die richting zouden moeten geven aan cyberinvesteringen en weerbaarheidsplanning voor 2027.
- Inzichten in opkomende risico’s rond AI, machine-identiteiten, software supply chains en vertrouwde automatisering.
Het rapport laat zien waarom cyberweerbaarheid niet uitsluitend draait om het reageren op de nieuwste dreiging. Tijdens monitoring, onderzoeken en beveiligingstests kwamen dezelfde kwetsbaarheden steeds opnieuw naar voren: gecompromitteerde identiteiten, een te groot vertrouwen in systemen en processen, onvoldoende zichtbaarheid en vertraging tussen detectie en actie.
Deze bevindingen zijn waardevol omdat ze direct toepasbaar zijn. Organisaties hoeven niet iedere dreiging van 2027 te voorspellen. Ze moeten vooral de fundamenten versterken die bepalen hoe effectief zij aanvallen kunnen voorkomen, incidenten kunnen beheersen en met vertrouwen kunnen herstellen.
Of u nu bezig bent met het plannen van cybersecurity-investeringen, het beoordelen van de volwassenheid van uw cyberweerbaarheid of op zoek bent naar een betere manier om cyberrisico’s bespreekbaar te maken op directie- of bestuursniveau, Cyber Resilience Insights 2026 helpt u om inzichten om te zetten in concrete actie.
Sign up now to receive the report
Register here, and we’ll email you the report as soon as it’s available.
Over de schrijver
David Kasabji
Head of Threat Intelligence
David Kasabji is Head of Threat Intelligence bij de Conscia Group. Hij is verantwoordelijk voor de ontwikkeling en levering van bruikbare intelligence binnen cyberdefense en managed security operations, waarbij hij complexe dreigingsactiviteiten vertaalt naar heldere inzichten voor verschillende doelgroepen — van SOC‑analisten en incident responders tot executive stakeholders en externe communicaties. Zijn werk beslaat het volledige spectrum van intelligence‑activiteiten: het verzamelen en analyseren van aanvallersgedrag, profilering van dreigingsactoren en campagnes, ontwikkeling van IOC’s en TTP’s, en het bieden van intelligence‑gedreven richtlijnen voor detectie, threat hunting en prioritering van securitymaatregelen. Daarnaast is David actief betrokken bij Digital Forensics and Incident Response (DFIR), waarbij hij ondersteuning biedt bij onderzoeken en crisissituaties met snelle triage, context en strategische aanbevelingen. Een belangrijk speerpunt binnen zijn rol is het continu verbeteren van hoe intelligence wordt geoperationaliseerd, door middel van standaardisatie en automatisering, zodat deze tijdig, relevant en meetbaar is — en effectief bijdraagt aan strategisch crisismanagement tijdens incidenten.


Gerelateerd