Blog
Einblick in das Conscia SOC: Wie modernes MDR unternehmerischen Spielraum schafft
Cybersicherheit braucht disziplinierte Arbeit, technisches Know-how und Vertrauen. Dieser Grundsatz prägt den Alltag in unserem Security Operations Centre (SOC).
Klassische Sicherheitstechnologien erschweren Angreifern den Zugang. Entschlossene Angreifer können trotzdem einen Weg in die Umgebung finden. Managed Detection and Response (MDR) gehört zu den wirksamsten Ansätzen, um Cyberrisiken auf ein vertretbares Maß zu reduzieren. Wir verstehen MDR deshalb als Investition in die Handlungsfähigkeit eines Unternehmens. Unsere Kunden können Innovationen vorantreiben und die damit verbundenen Risiken bewusst eingehen, während wir sie dabei unterstützen, diese Risiken zu beherrschen.
So funktioniert Managed Detection and Response in einem modernen SOC
Modernes MDR beruht auf dem Zusammenspiel zweier Bereiche: Threat Intelligence liefert den Kontext, um kommende Bedrohungen frühzeitig einzuschätzen. Security Operations übernehmen die operative Arbeit, erkennen Bedrohungen und leiten schnell Gegenmaßnahmen ein.
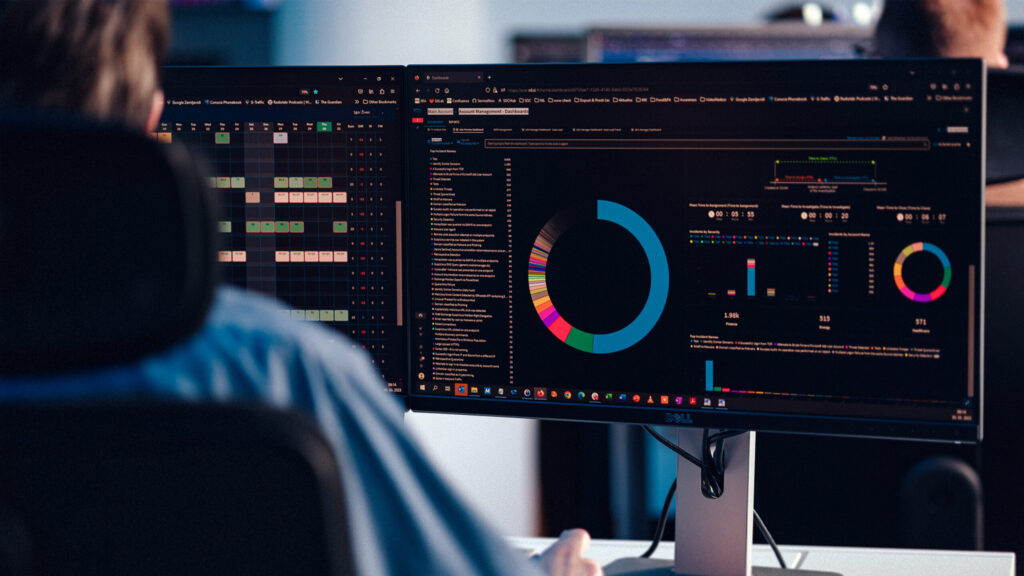
Matic Jerman, MDR Operations Manager bei Conscia, vergleicht die Arbeit im SOC mit einer Notaufnahme. In jeder Schicht können Analystinnen und Analysten auf etwas stoßen, das ihnen bisher nicht begegnet ist. Deshalb müssen sie über die einzelne Warnmeldung hinaus auch das Geschehen im Umfeld im Blick behalten. Erst dieser Zusammenhang macht tatsächliche Bedrohungen erkennbar.
Dabei zählt Geschwindigkeit. Unsere selbst entwickelten Playbooks für Security Orchestration, Automation and Response (SOAR) ergänzen Warnmeldungen automatisch um zusätzliche Informationen und leiten Gegenmaßnahmen ein. Das geschieht zunehmend schon, bevor ein Analyst den Fall öffnet. Angreifer können sich innerhalb weniger Minuten dauerhaften Zugriff verschaffen. Entsprechend wichtig ist dieser Zeitvorsprung.
Wo möglich, geht die Automatisierung über die Eindämmung hinaus und beseitigt auch die vom Angreifer geschaffenen Zugriffsmöglichkeiten. Dazu werden beispielsweise Zugangsdaten zurückgesetzt, unerlaubt hinzugefügte Methoden zur Multifaktor-Authentifizierung (MFA) entfernt und Mechanismen für einen dauerhaften Zugriff auf die Umgebung beseitigt.
Warum ein automatisiertes SOC erfahrene Analysten braucht
Automatisierung bewältigt große Mengen wiederkehrender Aufgaben zuverlässig und gleichbleibend – auch um drei Uhr morgens. Analystinnen und Analysten bringen das Urteilsvermögen ein, das in unbekannten Situationen gefragt ist. Sie verstehen den geschäftlichen Kontext und erkennen, wann es sinnvoll ist, von einem Playbook abzuweichen.
Beides hängt eng zusammen. Das Team entwickelt die Automatisierung selbst, und jeder Vorfall liefert Erkenntnisse darüber, welche weiteren Schritte sich automatisieren lassen. Gute Automatisierung entlastet die Analysten von Routinetätigkeiten, die sie auf Dauer überlasten würden. Dadurch bleibt mehr Zeit für anspruchsvolle Analysen und die Weiterentwicklung ihrer Expertise.
So ermöglicht Automatisierung dem SOC-Team, sein Wissen und seine Erfahrung in größerem Umfang einzusetzen.
Das richtige Denkmodell lautet nicht „Automatisierung ersetzt Analysten“, sondern „Automatisierung ermöglicht es Analysten, ihre Kapazitäten zu erweitern“.
Warum MDR von enger Zusammenarbeit lebt
Was Conscia auszeichnet, ist die Nähe zu unseren Kunden. Unsere Technical Account Manager stehen regelmäßig im direkten fachlichen Austausch mit den technischen Teams. Dieser Kontakt ergänzt die Gespräche auf Management- und Vertriebsebene. Gemeinsam besprechen wir neue Bedrohungen und prüfen, ob die Sicherheitsmaßnahmen weiterhin zur aktuellen Bedrohungslage passen.
Diese Zusammenarbeit gehört zu unserem Alltag und beginnt lange vor einem Sicherheitsvorfall. Wenn eine schwierige Situation eintritt, können wir deshalb gemeinsam wirksamer reagieren.
Unser Ansatz beruht außerdem auf dem Prinzip der „Defensive Fusion“. Dabei verbinden wir MDR mit Offensive Security, Threat Intelligence, Exposure Management sowie Governance, Risikomanagement und Compliance (GRC). Die Erkenntnisse und Fähigkeiten dieser Bereiche fließen zusammen und verbessern so die gemeinsame Schutzwirkung.
So arbeiten wir bei Conscia an Cybersicherheit – jeden Tag gemeinsam mit unseren Kunden.
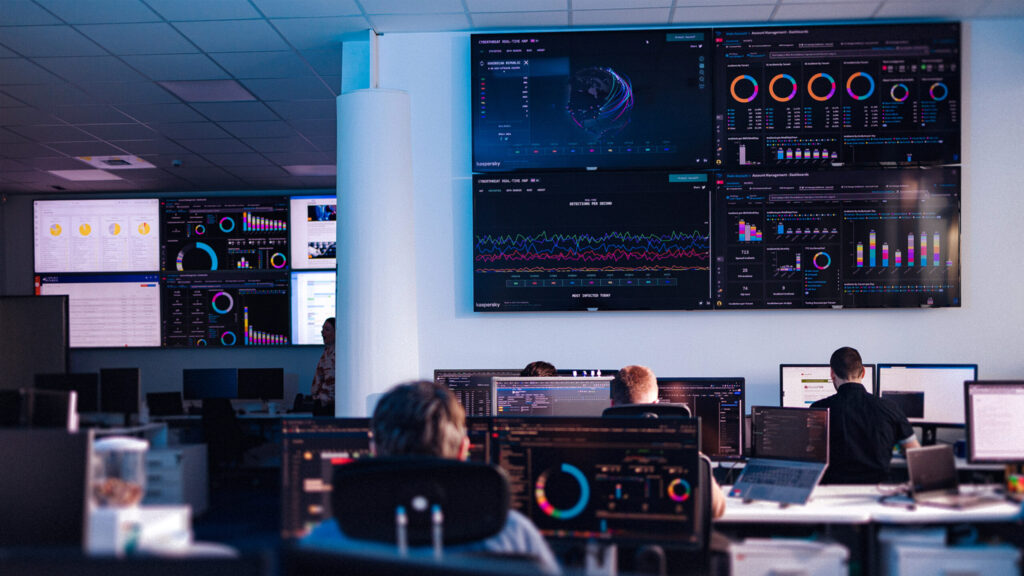
Im Video erhalten Sie einen Einblick in unser SOC. Das Team erläutert, wie aus eingespielten Abläufen, Automatisierung und Erfahrung ein Schutz entsteht, auf den Sie sich verlassen können.
Verwandt