Blog
Von SIEM zu MDR: Security Operations schneller und wirksamer gestalten
Warum moderne Security-Teams über das reine Logvolumen hinausdenken und Sichtbarkeit, Expertise und Reaktionsfähigkeit in den Mittelpunkt stellen müssen. As organisations modernise their security operations, many face the same challenge: more alerts, more complex attacks and fewer internal Viele Unternehmen stehen bei der Modernisierung ihrer Security Operations vor derselben Herausforderung: Die Zahl der Alarme steigt, Angriffe […]
Warum moderne Security-Teams über das reine Logvolumen hinausdenken und Sichtbarkeit, Expertise und Reaktionsfähigkeit in den Mittelpunkt stellen müssen.
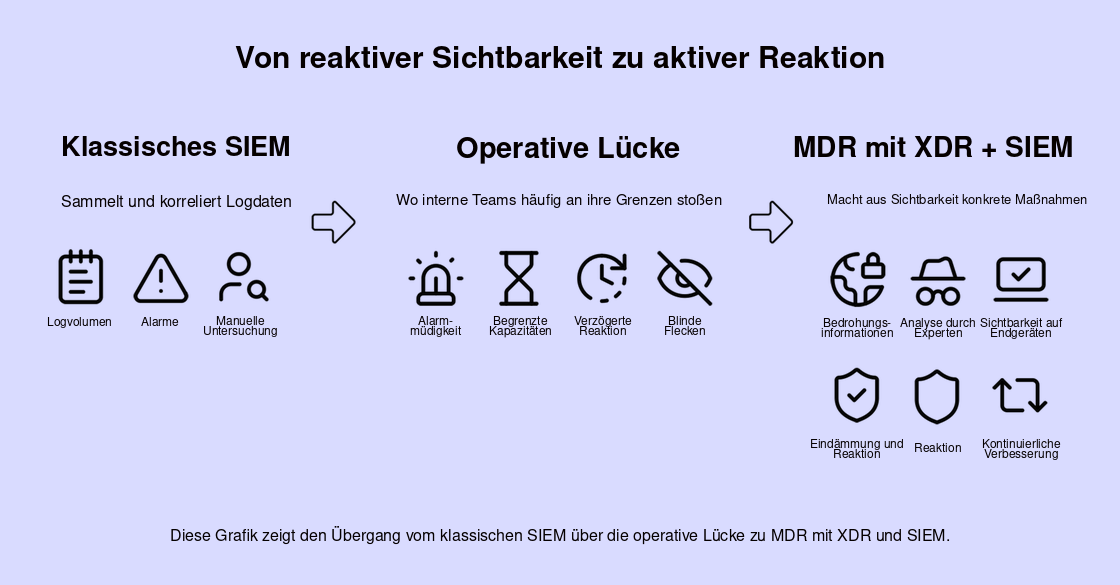
As organisations modernise their security operations, many face the same challenge: more alerts, more complex attacks and fewer internal Viele Unternehmen stehen bei der Modernisierung ihrer Security Operations vor derselben Herausforderung: Die Zahl der Alarme steigt, Angriffe werden komplexer und intern fehlen die Ressourcen, um Vorfälle schnell zu untersuchen und darauf zu reagieren. Entscheidend ist deshalb, wie schnell sich Erkenntnisse über die eigene Umgebung in konkrete Maßnahmen übersetzen lassen. Klassische SIEM-Plattformen bleiben wertvoll, um Logdaten zu sammeln und miteinander zu korrelieren. Häufig sind sie jedoch darauf angewiesen, dass interne Teams Alarme bewerten, Erkennungsregeln anpassen und auf Sicherheitsvorfälle reagieren. Managed Detection and Response (MDR) baut auf dieser Grundlage auf und verbindet Technologie, Threat Intelligence und spezialisierte Analysten. So lassen sich Bedrohungen früher erkennen, Reaktionen beschleunigen und der laufende Sicherheitsbetrieb verlässlicher planen.
Ein SIEM ist im Kern eine Plattform zur Sammlung und Korrelation von Logdaten. Managed Detection and Response ist ein umfassender Service zur Erkennung von und Reaktion auf Bedrohungen, der Menschen, Prozesse und Technologie zusammenführt. SIEM-Plattformen werden traditionell eingesetzt, um Logs zu sammeln, zu korrelieren und auszuwerten. Sie geben Einblick in Ereignisse, arbeiten aber überwiegend reaktiv: Auf Basis der Logdaten erkennen sie verdächtige Aktivitäten und erzeugen Alarme, die anschließend von einem Security-Team untersucht werden müssen.
Mehrere praktische Entwicklungen machen es zunehmend schwieriger, einen Sicherheitsbetrieb allein auf Basis eines klassischen SIEM wirksam zu organisieren:
- Das Risikoprofil von Unternehmen verändert sich.
- Angreifer nutzen zunehmend Benutzerkonten, Endgeräte und Anwendungen.
- Interne Kapazitäten und Fachkenntnisse reichen oft nicht aus, um erkannte Ereignisse zu untersuchen und darauf zu reagieren.
- Unternehmen benötigen besser planbare Kosten.
Ein klassisches SIEM sammelt Logdaten aus verschiedenen Quellen und versucht, verdächtige Ereignisse durch Korrelation und vordefinierte Erkennungsregeln zu identifizieren. Ein Vorfall wird dadurch häufig erst sichtbar, wenn der Angriff bereits Spuren in den Logs hinterlassen hat – oft in einer späteren Phase. Das MITRE ATT&CK Framework verdeutlicht, dass viele Angriffe in Phasen beginnen, in denen möglicherweise noch keine aussagekräftigen Logereignisse entstehen.
Die wichtigsten Unterschiede
Die folgende Tabelle fasst die wesentlichen Unterschiede im Betrieb zwischen einem klassischen SIEM-Ansatz und einem MDR-Service zusammen.
| Bereich | Klassisches SIEM | MDR (XDR mit SIEM) |
|---|---|---|
| Implementierung | Häufig komplex und wartungsintensiv. Bis der volle Nutzen erreicht wird, können sechs Monate oder mehr vergehen. | Innerhalb von zwei bis sechs Wochen einsatzbereit und als Service verfügbar. |
| Kostenmodell | Die Lizenzierung richtet sich nach dem Logvolumen. Dadurch können die Kosten schnell steigen. | Meist auf Basis der Anzahl der Endgeräte oder einer festen Servicegebühr. Das macht die Kosten planbarer. |
| Betrieb und Verwaltung | Erfordert interne Spezialisten für die laufende Anpassung, Wartung und Pflege der Regelwerke. | Betrieb, Anpassung und kontinuierliche Verbesserung sind Bestandteil des Services. |
| Bedrohungserkennung | Basiert auf vordefinierten Regeln und bekannten Anwendungsfällen. Dabei können blinde Flecken entstehen. | Verbindet Threat Intelligence, KI und XDR mit EDR-Daten und verhaltensbasierter Erkennung. |
| Incident Response | Erkennt Vorfälle; die Reaktion liegt beim eigenen Team. | Unterstützt die Eindämmung von Angriffen und weitere Reaktionsmaßnahmen als Teil des Services. |
| Fehlalarme | Kann ohne sorgfältige Anpassung eine hohe Zahl an Fehlalarmen erzeugen. | Kontextinformationen und die Prüfung durch Analysten reduzieren Fehlalarme. |
| Threat Hunting | Standardmäßig nicht enthalten. | Proaktive Suche nach Bedrohungen durch Security-Analysten. |
| Sichtbarkeit auf Endgeräten | Abhängig von den angebundenen Logquellen und Integrationen. | Direkte Einblicke bis auf Endgeräteebene durch XDR und EDR. |
| Erforderlicher Reifegrad | Besonders geeignet für Unternehmen mit einem etablierten SOC oder SecOps-Team. | Entlastet den laufenden Betrieb und eignet sich dadurch auch für Unternehmen mit begrenzten Security-Kapazitäten oder Budgets. |
Wie korreliert ein MDR-Service die Signale?
Conscia MDR verbindet die Funktionen von XDR und SIEM. XDR-Plattformen bieten bereits SIEM-ähnliche Funktionen für Logquellen innerhalb ihres eigenen Ökosystems. Für externe Quellen ist deshalb nur ein begrenzter Umfang zusätzlicher SIEM-Funktionen erforderlich. So lassen sich Angriffe früher in der Angriffskette erkennen, beispielsweise beim ersten Zugriff oder bei der Ausweitung von Berechtigungen. Die Erkennung ist damit weniger auf Auffälligkeiten angewiesen, die erst später in den Logs sichtbar werden. XDR kann außerdem unmittelbare Reaktionsmaßnahmen unterstützen, etwa das Isolieren von Endgeräten oder das Sperren von Benutzerkonten. Diese Fähigkeiten sind für moderne Security Operations entscheidend.
Der MDR-Ansatz von Conscia hilft Unternehmen, diesen Wandel im Sicherheitsbetrieb umzusetzen. Conscia verbindet Beratungsexpertise, Managed Services und kontinuierliche Security Operations und begleitet Kunden dabei, von der passiven Überwachung zu einer aktiven Erkennung, Eindämmung und Reaktion überzugehen.
Fazit
Bei Entscheidungen über moderne Sicherheitslösungen sollten Wirksamkeit, Sichtbarkeit und Reaktionsfähigkeit im Mittelpunkt stehen. Das reine Logvolumen sagt wenig darüber aus, wie gut ein Unternehmen Angriffe erkennen und stoppen kann. Mit einem XDR-basierten MDR-Ansatz erhalten Unternehmen eine Lösung, die:
- früher in der Angriffskette eingreift,
- automatisierte Reaktionsmöglichkeiten bereitstellt,
- sich an internationalen Best Practices wie MITRE ATT&CK orientiert,
- geringere Kosten bei höherer Qualität ermöglicht.
Für Unternehmen, die ihre Security Operations stärken und dabei die Komplexität im Griff behalten möchten, bietet MDR einen praktikablen Weg. Der Service lässt sich schneller einführen, schafft umfassendere Einblicke in die IT-Umgebung und stellt spezialisierte Expertise für die Reaktion auf Sicherheitsvorfälle bereit. Conscia unterstützt Unternehmen dabei, den größten Mehrwert von MDR für ihre Umgebung zu ermitteln und eine Roadmap zu entwickeln, die zu ihrem Reifegrad, ihrem Risikoprofil und ihren verfügbaren Ressourcen passt.
Verwandt