Event
Was Europas Cybervorfälle über die Risiken von morgen verraten
Die meisten Cyberangriffe basieren auch heute noch auf bekannten Methoden. Kompromittierte Identitäten, Social Engineering und das Ausnutzen von Schwachstellen gehören weiterhin zu den häufigsten Einfallstoren. Verzögerungen zwischen Erkennung und Reaktion verschaffen Angreifern zusätzliche Möglichkeiten.
David Kasabji
Principal Threat Intelligence Engineer
Jesper Kastoft Bertelsen
Director of Cyber Defense Services, Conscia Cyber & AI Security
Andrew Michal
Senior Cybersecurity Engineer, Conscia Cyber & AI Security
Datum & Uhrzeit
29. Okt. 2026 - 10:00 - 11:00 (CET)
Wo
Online
Sprache
English
Zielgruppe
Dieses Webinar richtet sich an:
- CISOs und Security Verantwortliche
- CIOs und IT Entscheider
- Verantwortliche für Risikomanagement und Compliance
- Mitglieder der Unternehmensleitung
- Vorstandsmitglieder mit Verantwortung für Cyberresilienz und Governance
Ob Sie die Cybersecurity Strategie Ihres Unternehmens gestalten, Security Operations verantworten oder Unternehmensrisiken steuern, dieses Webinar hilft Ihnen dabei, Erkenntnisse aus der Praxis mit den Entscheidungen zu verbinden, die Cyberresilienz, Investitionsprioritäten und Risk Governance prägen.
Worauf sollten Security-Verantwortliche also als Nächstes ihren Fokus legen?
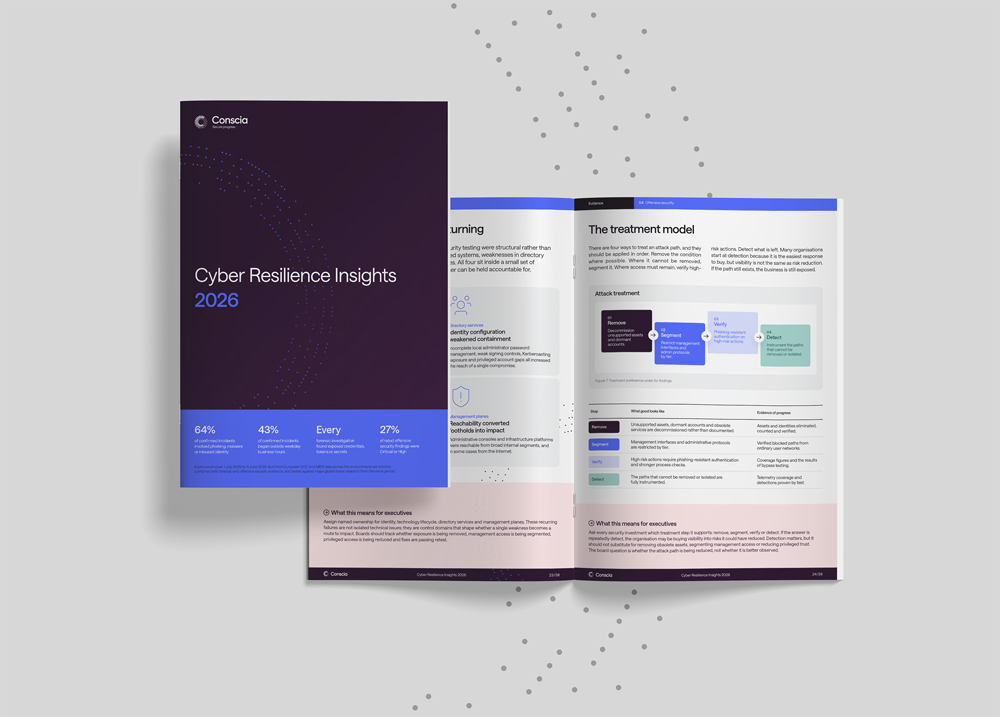
In diesem Webinar verbinden unsere Speaker David Kasabji, Jesper Kastoft Bertelsen und Andrew Michal die Erkenntnisse aus Conscia’s Cyber Resilience Insights 2026 Report mit den realen Risiken und Prioritäten, mit denen sich Unternehmen bei der Vorbereitung auf 2027 beschäftigen sollten.
Warum dieses Webinar relevant ist
Für Security Verantwortliche geht es längst um mehr als darum zu verstehen, dass sich Cyberrisiken verändern. Entscheidend ist, welche Risiken Aufmerksamkeit erfordern, welche Investitionen die Resilienz tatsächlich stärken und wie Unternehmen in einem Umfeld fundierte Entscheidungen treffen können, das von neuen Technologien, verändertem Angreiferverhalten und unterschiedlichen Einschätzungen geprägt ist.
Dieses Webinar konzentriert sich auf Fakten statt Spekulationen.
Darüber sprechen wir im Webinar
- Wie KI die Möglichkeiten von Angreifern erweitert und Security Teams bei der Abwehr beeinflusst
- Warum Identitäten weiterhin zu den häufigsten Einfallstoren für Cyberangriffe gehören
- Welche Muster sich bei Incident Response, MDR und Offensive Security wiederholt zeigen
- Welche Cyberrisiken Unternehmen regelmäßig unterschätzen
- Wie Security Verantwortliche reale Risiken von übertriebener Aufmerksamkeit und Hype unterscheiden können
- Welche Prioritäten sich aus den Erkenntnissen für die Vorbereitung auf 2027 ableiten lassen
Über die Sprecher
David Kasabji
Principal Threat Intelligence Engineer
David Kasabji ist leitender Threat Intelligence Engineer bei der Conscia Group. Seine Hauptaufgabe besteht darin, relevante Bedrohungsdaten in verschiedenen Formaten an bestimmte Zielgruppen zu liefern, angefangen bei Conscias eigener Cyberabwehr bis hin zu öffentlichen Medienplattformen. Zu seinen Aufgaben gehören die Analyse und Aufbereitung von Threat Intel aus verschiedenen Datenquellen, das Reverse Engineering von Malware-Samples, die Entwicklung von TTPs auf der Grundlage der gewonnenen Informationen sowie die Veröffentlichung von F&E-Inhalten.
Jesper Kastoft Bertelsen
Director of Cyber Defense Services, Conscia Cyber & AI Security
Jesper Kastoft Bertelsen ist Director of Cyber Defense Services bei Conscia Cybersecurity. Er leitet eine Organisation, die Kunden rund um die Uhr bei der Erkennung und Abwehr von Cyberbedrohungen unterstützt. Sein Verantwortungsbereich umfasst Detection Engineering, Threat Operations, Frontline Operations und Service Transition. Dabei verbindet er den täglichen Sicherheitsbetrieb mit der Unternehmensführung und übersetzt operative Erkenntnisse und die tatsächliche Bedrohungslage in eine klare Handlungsorientierung für Kunden, Teams und Management. Jespers berufliche Wurzeln liegen in der Ermittlungsarbeit. Er war zehn Jahre bei der dänischen Polizei tätig, zuletzt in verschiedenen Ermittlungsfunktionen. Als IT-Ermittler konzentrierte er sich unter anderem auf die Sicherung digitaler Beweise von Computern und Mobiltelefonen. Anschließend wechselte er in die dänische Telekommunikationsbranche, wo er in der defensiven und offensiven Cybersicherheit sowie in der Abwehr von Überwachungsmaßnahmen arbeitete. Als ausgebildeter Penetrationstester für Anwendungen und IT-Infrastrukturen weiß er aus eigener Erfahrung, wie Angreifer denken und vorgehen. Diese Verbindung aus Ermittlungserfahrung sowie offensiver und defensiver Sicherheitsexpertise prägt heute seine Arbeit als Führungskraft im Sicherheitsbetrieb. Sein besonderer Fokus liegt auf dem Aufbau skalierbarer Services und der Zukunft des Security Operations Centers (SOC), in dem Automatisierung und KI menschliche Analysten zunehmend unterstützen.
David Kasabji
Principal Threat Intelligence Engineer
Jesper Kastoft Bertelsen
Director of Cyber Defense Services, Conscia Cyber & AI Security
Andrew Michal
Senior Cybersecurity Engineer, Conscia Cyber & AI Security
Datum & Uhrzeit
29. Okt. 2026 - 10:00 - 11:00 (CET)
Wo
Online
Sprache
English
Zielgruppe
Dieses Webinar richtet sich an:
- CISOs und Security Verantwortliche
- CIOs und IT Entscheider
- Verantwortliche für Risikomanagement und Compliance
- Mitglieder der Unternehmensleitung
- Vorstandsmitglieder mit Verantwortung für Cyberresilienz und Governance
Ob Sie die Cybersecurity Strategie Ihres Unternehmens gestalten, Security Operations verantworten oder Unternehmensrisiken steuern, dieses Webinar hilft Ihnen dabei, Erkenntnisse aus der Praxis mit den Entscheidungen zu verbinden, die Cyberresilienz, Investitionsprioritäten und Risk Governance prägen.


Verwandt