Whitepaper
MDR-køberguide: Sådan vælger du denne rette MDR-partner
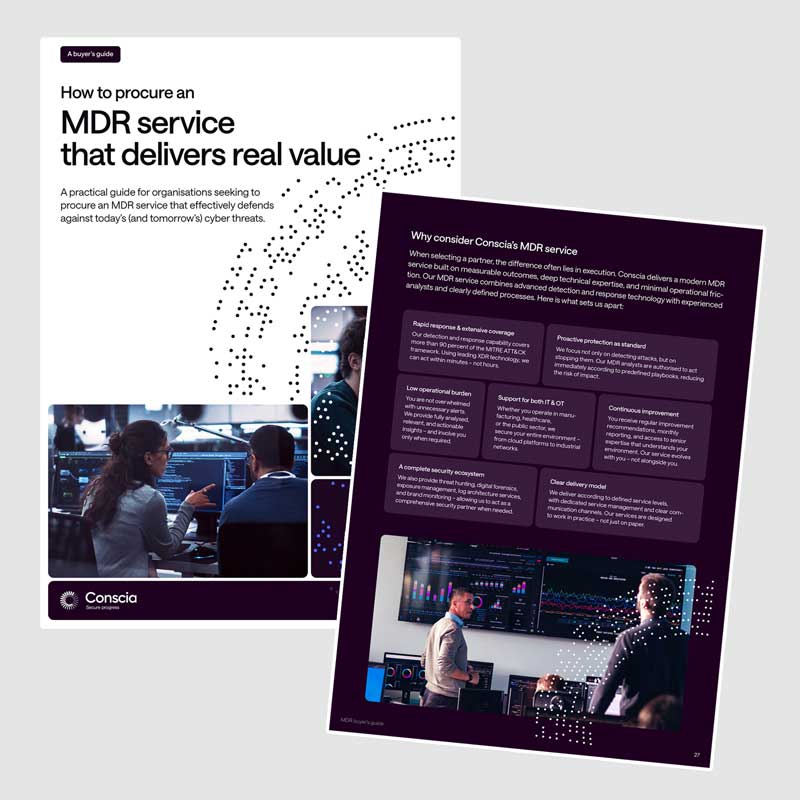
Download vores MDR-køberguide og lær, hvordan du evaluerer MDR-leverandører, sammenligner løsninger og vælger en partner, der styrker jeres cybersikkerhed.
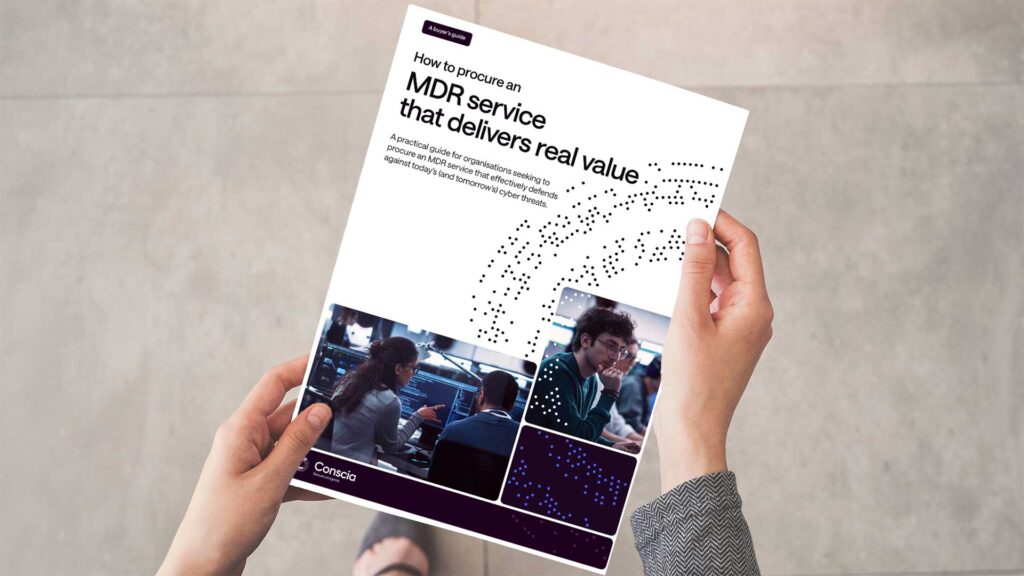
En praktisk guide til anskaffelse af MDR – fra behovsafklaring til leverandørvalg
Cyberangreb sker ikke kun i arbejdstiden. Trusselsaktører arbejder hurtigere end nogensinde, udnytter svagheder i identitets- og adgangsstyringen og opererer i stigende grad som professionelle, velorganiserede virksomheder. Traditionelle forebyggende sikkerhedstiltag er ikke længere tilstrækkelige, og overvågning alene stopper ikke et igangværende angreb.
Derfor vælger stadig flere organisationer at investere i Managed Detection & Response (MDR). Men ikke alle MDR-services er ens.
Nogle leverandører tilbyder døgnbemandet overvågning, avanceret trusselsdetektion og aktiv håndtering af sikkerhedshændelser. Andre leverer primært alarmer og forventer, at kunden selv reagerer.
At forstå forskellen mellem de to tilgange, før kontrakten underskrives, er afgørende.
Denne guide giver dig et struktureret overblik over hele processen, fra behovsafklaring og udarbejdelse af kravspecifikation til evaluering og valg af leverandør. Fokus er på de faktorer, der har betydning i praksis, frem for markedsføringsløfter og flotte produktbeskrivelser.
Detektion uden handling reducerer ikke risikoen. Den reelle værdi opstår først, når organisationen kan reagere hurtigt og effektivt på trusler.
Hvad får du ud af guiden?
Forstå MDR-markedet
Få indsigt i, hvorfor markedet har bevæget sig fra traditionelle Managed SOC-løsninger til MDR, og hvorfor detektion uden respons stadig efterlader organisationer sårbare.
Vi gennemgår de vigtigste begreber og hjælper dig med at navigere i et marked, hvor leverandørernes ydelser ofte varierer betydeligt.
Forstå, hvad god MDR indebærer
Lær hvilke kapabiliteter der bør indgå i en moderne MDR-service:
- Døgnbemandet overvågning af sikkerhedsanalytikere
- Håndtering af hele incidentforløbet fra detektion til afhjælpning
- Aktiv inddæmning af trusler
- Løbende optimering og forbedring
Guiden sammenligner også XDR og SIEM og forklarer deres rolle som teknologisk fundament for en MDR-løsning.
Få styr på indkøbsprocessen
Se, hvordan du afgrænser behov og omfang, opstiller relevante krav og skaber et evalueringsgrundlag, der fokuserer på resultater frem for værktøjer, licensmodeller og tekniske buzzwords.
Evaluér leverandørerne på de rette kriterier
Få indblik i de kriterier, som modne organisationer anvender ved valg af MDR-partner, herunder: erfaring og analytikerkompetencer, certificeringer og specialiseringer, MDR-modenhed, referencer og dokumenterede resultater, governance og samarbejdsmodel
Samtidig peger guiden på de mest almindelige fejl og faldgruber i evalueringsprocessen.
Træf en beslutning på et oplyst grundlag
Guiden indeholder en komplet tjekliste, som kan bruges direkte i en RFI- eller RFP-proces.
Den omfatter blandt andet krav til: Dækning af MITRE ATT&CK-frameworket, leverandørens mandat til at iværksætte respons, transparens i serviceleverancen, tydelige prismodeller og aftalevilkår.
Valget af MDR-leverandør handler ikke blot om outsourcing af sikkerhedsovervågning. Det er en beslutning, der påvirker organisationens risikoprofil og evne til at opretholde forretningsdriften under et angreb..
Hvorfor læse guiden?
- Undgå de mest almindelige fejl: forstå forskellen mellem leverandører, der blot sender alarmer, og leverandører, der faktisk hjælper med at stoppe og håndtere angreb
- Skab et bedre beslutningsgrundlag: brug gennemprøvede evalueringskriterier og en praktisk tjekliste til at sammenligne leverandører på et oplyst grundlag
- Gennemsku forskellen på MDR-services: bliv klogere på forskellene mellem XDR og SIEM, niveauet af detektionsdækning, leverandørens handlemandat og de krav, der bør stilles til governance og samarbejde
- Aflast dit sikkerhedsteam: en velfungerende MDR-service skal aflaste organisationen og frigøre interne ressourcer, ikke skabe flere opgaver
- Vælg en løsning, der holder i praksis: følg en struktureret metode, der prioriterer dokumenterede kompetencer, målbare resultater og potentialet for et langsigtet samarbejde
Hvem henvender guiden sig til?
Guiden er skrevet til ledere, indkøbsansvarlige og risikoejere, der skal anskaffe, genudbyde eller genforhandle en MDR-service.
Den er samtidig relevant for CISO’er, sikkerhedschefer og andre sikkerhedsansvarlige, der ønsker at styrke deres evalueringskriterier eller vurdere kvaliteten af en eksisterende MDR-leverandør.
Anbefalingerne bygger på erfaringer fra konkrete anskaffelses- og udbudsprocesser og kan anvendes af både offentlige og private organisationer i såvel regulerede som ikke-regulerede miljøer.
Få dette whitepaper tilsendt på mail
Seneste Whitepaper indlæg
Cyber Resilience Insights 2026
Guide: Secure AI 2026 – effektiv og fremtidssikret AI
VMware Cloud Foundation
Relateret