Blog
Van SIEM naar MDR: sneller en effectiever reageren op cyberdreigingen
Meer meldingen, complexere aanvallen en minder tijd om ze te onderzoeken. Herkenbaar? Dan is de vraag niet meer of je zicht hebt op wat er gebeurt, maar hoe snel je op die informatie kunt handelen. Dit verandert er wanneer je overstapt van SIEM naar MDR.
Waarom moderne securityteams verder moeten kijken dan loggegevens
Veel organisaties staan voor dezelfde uitdaging: het aantal beveiligingsmeldingen groeit, aanvallen worden complexer en er zijn te weinig mensen om incidenten snel te onderzoeken en aan te pakken. De vraag is daarom niet alleen of je verdachte activiteiten kunt zien, maar vooral hoe snel je daarop kunt reageren.
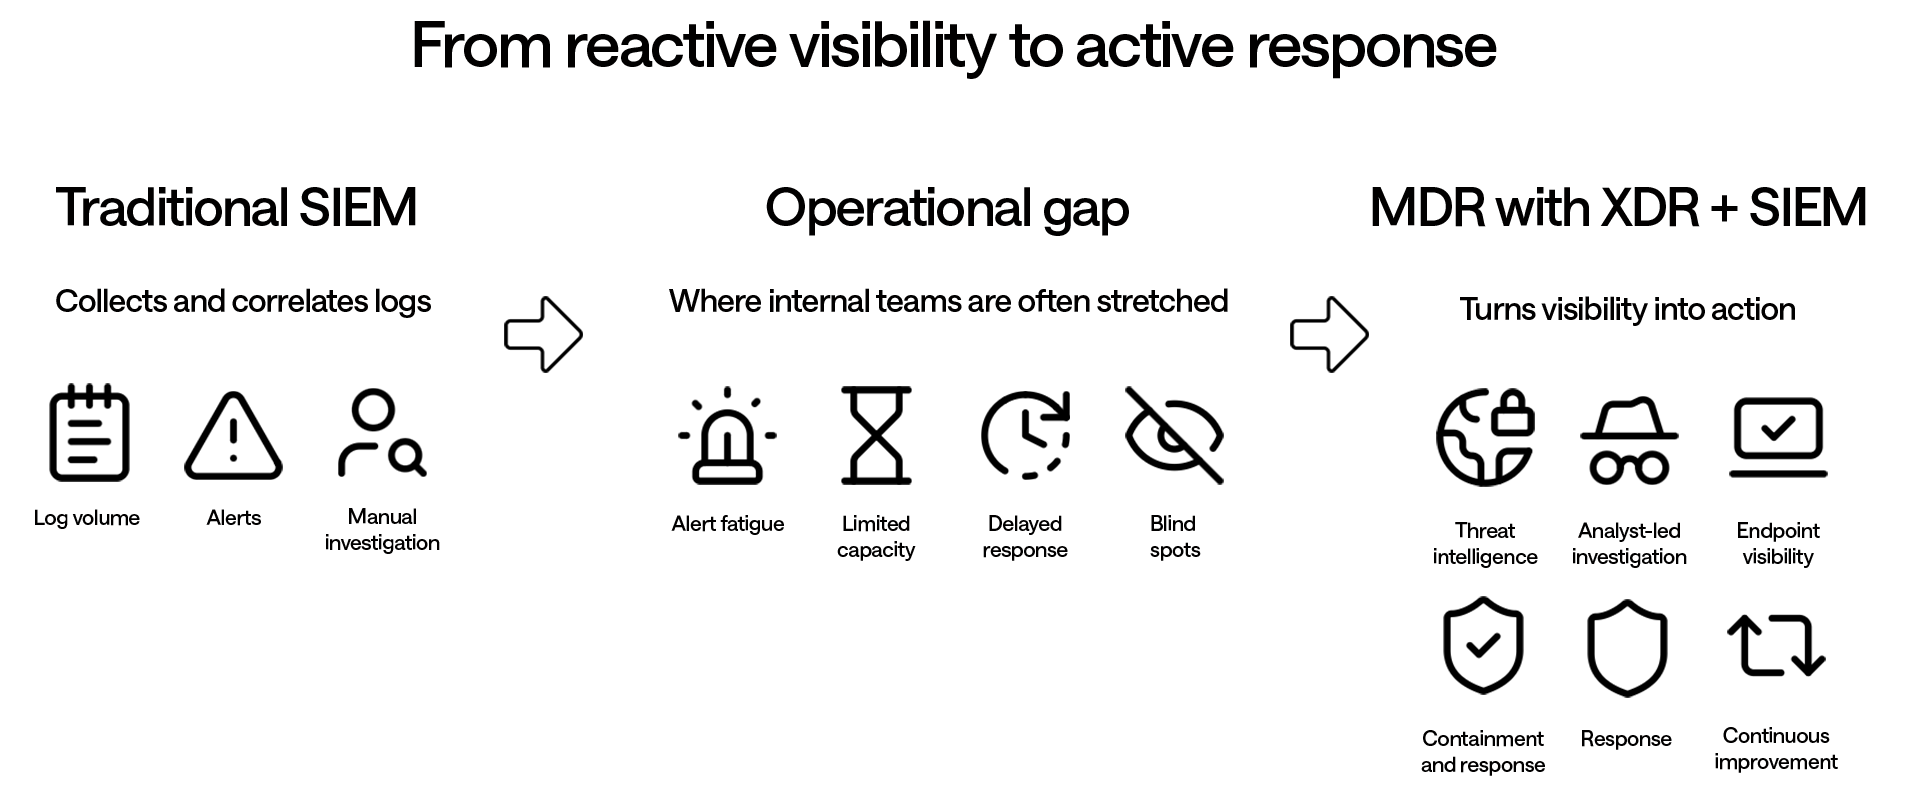
Traditionele SIEM-platformen blijven waardevol voor het verzamelen en combineren van loggegevens. Om meldingen te beoordelen, detectieregels aan te passen en incidenten op te volgen, zijn organisaties vaak wel afhankelijk van hun eigen securityteam. Managed Detection and Response (MDR) bouwt voort op die basis. Het combineert technologie, dreigingsinformatie en gespecialiseerde analisten om dreigingen eerder te herkennen, sneller te reageren en de dagelijkse securitywerkzaamheden beter beheersbaar te maken.
Een SIEM is in de kern een platform dat loggegevens verzamelt en gebeurtenissen met elkaar in verband brengt. MDR is een complete dienst voor het detecteren en aanpakken van dreigingen, waarin mensen, processen en technologie samenwerken. Een SIEM geeft inzicht in gebeurtenissen en genereert meldingen over verdachte activiteiten. Vervolgens moet een team die meldingen onderzoeken en bepalen wat er moet gebeuren.
Er zijn verschillende redenen waarom een aanpak die alleen op SIEM leunt steeds lastiger wordt:
- Het risicoprofiel van organisaties verandert.
- Aanvallers richten zich steeds vaker op gebruikers, apparaten en applicaties.
- Intern ontbreekt vaak de capaciteit of expertise om meldingen snel te onderzoeken en op te volgen.
- Organisaties willen meer voorspelbaarheid in hun kosten.
Een traditioneel SIEM werkt vooral reactief. Het verzamelt logbestanden uit verschillende bronnen en zoekt met vooraf ingestelde regels naar verdachte gebeurtenissen. Daardoor wordt een incident soms pas zichtbaar wanneer een aanval al sporen in de logs heeft achtergelaten. Dat kan relatief laat in de aanval zijn. Het MITRE ATT&CK-raamwerk laat zien dat veel aanvallen beginnen in fases waarin nog niet altijd bruikbare loggegevens beschikbaar zijn.
De belangrijkste verschillen
Onderstaande tabel laat zien hoe een traditionele SIEM-aanpak en een MDR-dienst in de praktijk van elkaar verschillen.
| Onderdeel | Traditioneel SIEM | MDR (XDR met SIEM) |
| Implementatie | Vaak complex en arbeidsintensief in onderhoud. Het kan zes maanden of langer duren voordat het platform volledig waarde oplevert. | Kan doorgaans binnen twee tot zes weken operationeel zijn en wordt als dienst afgenomen. |
| Kostenmodel | Licenties zijn vaak gebaseerd op de hoeveelheid loggegevens. Daardoor kunnen kosten snel oplopen. | Kosten zijn meestal gebaseerd op het aantal endpoints of op een vast bedrag voor de dienst. Dat maakt ze beter voorspelbaar. |
| Beheer | Vereist interne specialisten voor het instellen en onderhouden van detectieregels. | Beheer, het afstellen van detecties en voortdurende verbetering zijn onderdeel van de dienst. |
| Detectie | Leunt op vooraf ingestelde regels en bekende scenario’s, waardoor blinde vlekken kunnen ontstaan. | Combineert dreigingsinformatie, AI en XDR, EDR-gegevens en detectie op basis van gedrag. |
| Incidentrespons | Signaleert verdachte activiteiten; de opvolging ligt bij het eigen team. | Ondersteuning bij het indammen van dreigingen en het reageren op incidenten is onderdeel van de dienst. |
| Onterechte meldingen | Kan zonder zorgvuldig afgestelde regels veel ruis veroorzaken. | Context en beoordeling door analisten helpen onterechte meldingen te verminderen. |
| Threat hunting | Is doorgaans niet standaard inbegrepen. | Securityanalisten zoeken proactief naar dreigingen. |
| Zicht op endpoints | Hangt af van de beschikbare logbronnen en koppelingen. | Biedt direct inzicht tot op het niveau van individuele endpoints (XDR/EDR). |
| Benodigde volwassenheid | Past vooral bij organisaties met een volwassen SOC- of SecOps-team. | Verlicht de dagelijkse belasting en is daardoor ook geschikt voor organisaties met beperkte securitycapaciteit of een beperkt budget. |
Hoe brengt een MDR-dienst signalen samen?
Conscia MDR combineert de mogelijkheden van XDR en SIEM. Een XDR-platform heeft zelf al functies om loggegevens uit het XDR-ecosysteem te verzamelen en met elkaar in verband te brengen. Voor externe bronnen is daardoor slechts beperkte aanvullende SIEM-functionaliteit nodig.
Deze combinatie maakt het mogelijk om aanvallen eerder te herkennen, bijvoorbeeld wanneer een aanvaller voor het eerst toegang krijgt of probeert extra rechten te verkrijgen. Je hoeft dan niet uitsluitend te vertrouwen op afwijkingen die pas later in loggegevens zichtbaar worden. XDR kan ook directe acties ondersteunen, zoals het isoleren van een endpoint of blokkeren van een account. Dat is belangrijk om een dreiging snel in te dammen.
Met Conscia MDR kunnen organisaties deze werkwijze in de praktijk brengen. Door advies, managed services en doorlopende securitywerkzaamheden te combineren, helpt Conscia klanten de stap te zetten van passief monitoren naar actief detecteren, indammen en reageren.
Conclusie
Bij keuzes voor securitytechnologie gaat het niet alleen om de hoeveelheid loggegevens die je verzamelt. Belangrijker zijn de effectiviteit van je detectie, het zicht op dreigingen en je vermogen om snel te reageren. Een MDR-aanpak op basis van XDR helpt organisaties om:
- eerder in te grijpen tijdens een aanval
- automatisch op bepaalde dreigingen te reageren
- te werken volgens internationaal erkende werkwijzen, zoals het MITRE ATT&CK-raamwerk
- de kosten te verlagen en de kwaliteit van de beveiliging te verbeteren
Voor organisaties die hun beveiliging willen versterken zonder de dagelijkse werkzaamheden ingewikkelder te maken, biedt MDR een praktische volgende stap. Het kan sneller worden ingevoerd, geeft breder inzicht en biedt toegang tot deskundige hulp bij incidenten. Conscia kan helpen bepalen waar MDR de meeste waarde toevoegt en welke vervolgstappen passen bij de volwassenheid, het risicoprofiel en de beschikbare middelen van de organisatie.
Gerelateerd