Technote
Cisco Meraki Security Hardening Release: October 2026
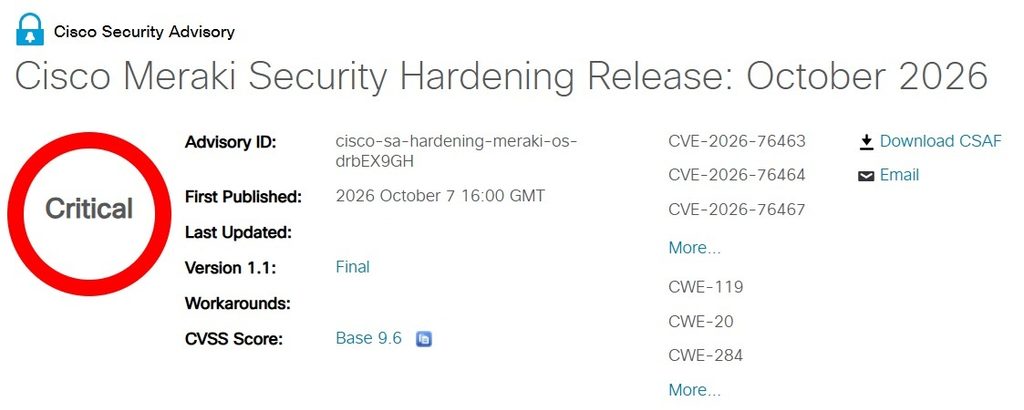
Viktig säkerhetsinformation för Cisco Meraki! Cisco har publicerat, och uppdaterar kontinuerligt, information om en allvarlig sårbarhet i Merakis operativsystem.
Hur kan jag hjälpa dig?
Octavio Chira
CISO & Business Area Manager Cybersecurity
Viktig säkerhetsinformation för Cisco Meraki
Cisco har publicerat information om en allvarlig sårbarhet i Merakis operativsystem. Det gäller så gott som samtliga Meraki produkter. För att minska risken för påverkan rekommenderar Conscia att samtliga kunder säkerställer att deras Meraki-enheter kör den senaste rekommenderade programvaran och planerar för uppgradering så snart som möjligt.
Mer information om sårbarheten, påverkade versioner och rekommenderade åtgärder finns i Ciscos säkerhetsmeddelande.
Information kring sårbarheter och rekommenderad mjukvara uppdateras löpande av Cisco
→ Cisco Security Advisory
Dessa sårbarheter påverkar framför allt följande Cisco-produkter, oavsett enhetskonfiguration:
| Meraki Campus Gateways |
| Meraki MG Cellular Gateways |
| Meraki MR Wireless Access Points |
| Meraki MS Series Switches |
| Meraki MV Smart Cameras |
| Meraki MX Security and SD-WAN Appliances |
Åtgärdade versioner
Alla rekommenderas att uppgradera till en lämplig åtgärdad programvaruversion.
| Cisco Meraki Campus Gateway Software Release | First Fixed Release |
|---|---|
| 32.2 | 32.2.5 (late Oct 2026) |
| 33.1 | 33.1.4 (mid-Nov 2026) |
| Cisco Meraki MG Cellular Gateway Software Release | First Fixed Release |
|---|---|
| 26.1 | 26.1.4 |
| Cisco Meraki MR Wireless Access Point Software Release | First Fixed Release |
|---|---|
| 30.7 | 30.7.3 |
| 31.1 | 31.1.8.1 |
| 32.2 | 32.2.5 (late Oct 2026) |
| 33.1 | 33.1.3 |
| Cisco Meraki MS Series Switch Software Release | First Fixed Release |
|---|---|
| 18.1 | 18.1.9 (mid-Oct 2026) |
| IOS XE 17.15 | IOS XE 17.15.6 |
| IOS XE 17.18 | IOS XE 17.18.4.1 |
| IOS XE 26.1 | IOS XE 26.1.2 |
| Cisco Meraki MV Smart Camera Software Release | First Fixed Release |
|---|---|
| 7 | 8.0 |
| Cisco Meraki MX Security and SD-WAN Appliance Software Release | First Fixed Release |
|---|---|
| 18.1 | 18.107.14* |
| 19.2 | 19.2.9* |
| 26.1 | 26.1.7 |
| 26.2 | 26.2.3 |
*Om du inte ser 18.107.14 eller 19.2.9 som ett uppdateringsalternativ, kontakta Cisco Merakis tekniska support. Version 19.2.9 är endast tillgänglig för Meraki Z3-enheter.
Sårbarhetsklasser i detalj
Följande tabell beskriver de sårbarhetsklasser som åtgärdas i dessa programvaruförstärkande utgåvor.
| CVE ID | Highest CVSS Score | Vulnerability Class (Highest-Level CWE) | Description |
|---|---|---|---|
| CVE-2026-76463 | 8.8 | CWE-284 | Improper access control (covers authorization, authentication, privileges, and bypasses) |
| CVE-2026-76464 | 9.6 | CWE-119 | Improper restriction of operations within the bounds of a memory buffer (covers buffer overflows and out-of-bounds writes) |
| CVE-2026-76467 | 7.5 | CWE-664 | Improper control of a resource through its lifetime (covers memory and file handlers, null pointer dereferences, and invalid frees) |
| CVE-2026-76468 | 8.2 | CWE-20 | Improper input validation (covers input validation, path traversal, and external path control) |
| CVE-2026-76469 | 7.4 | CWE-691 | Insufficient control flow management (covers infinite loops, uncontrolled recursion, and race conditions) |
| CVE-2026-76470 | 8.8 | CWE-682 | Incorrect calculation (covers arithmetic or numeric conversion errors including integer overflow, underflow, and truncation) |
| CVE-2026-76472 | 8.8 | CWE-74 | Improper neutralization of special elements (covers command, OS, and argument injection) |
Har du några frågor?
Tveka inte att höra av dig så hjälper vi dig.
Lär dig mer av våra experter


Hur kan jag hjälpa dig?
Octavio Chira
CISO & Business Area Manager Cybersecurity