Blogg
Skugg-AI: så får ledningen kontroll utan att bromsa innovationen
Skugg-AI handlar om mer än den information som anställda delar med ChatGPT. AI-agenter kan i dag hämta företagsdata, utföra uppgifter på egen hand och dra på verksamheten kostnader utan att ledningen har överblick. Hur får företaget kontroll utan att bromsa innovationen?
Skugg-AI handlar om mer än den information som anställda delar med webbverktyg som ChatGPT. AI-agenter kan nu hämta företagsdata, utföra uppgifter själva och ådra sig affärskostnader utan att ledningen har tillsyn. Men hur får företaget kontroll utan att bromsa innovationen?
När vi frågar kunder hur många AI-verktyg deras anställda använder, stämmer svaret inte alltid med det som syns i systemen.
De uppskattar kanske 15 eller 20. Sedan tittar vi i systemen, och det visar sig vara 300 applikationer. Ändå tror de att de har kontroll eftersom de har bestämt vilka verktyg som är tillåtna.
Octavio Chira
CISO & Business Area Manager Cybersecurity
Kunddata, källkod och interna dokument kan hamna i AI-tjänster som arbetsgivaren inte har bedömt. Utan överblick är det svårt att veta vem som får informationen, var den lagras och vilka villkor som gäller. En svaghet i en enda tjänst kan räcka för att företagsinformation ska hamna på avvägar.
Man försöker lösa det med en policy utan att ha insyn. Sedan hoppas man att det löser problemet.
Lars Erik Braatveit
CTO, Conscia Norge
AI-användning som verksamheten saknar överblick och kontroll över kallas skugg-AI, eller shadow AI.
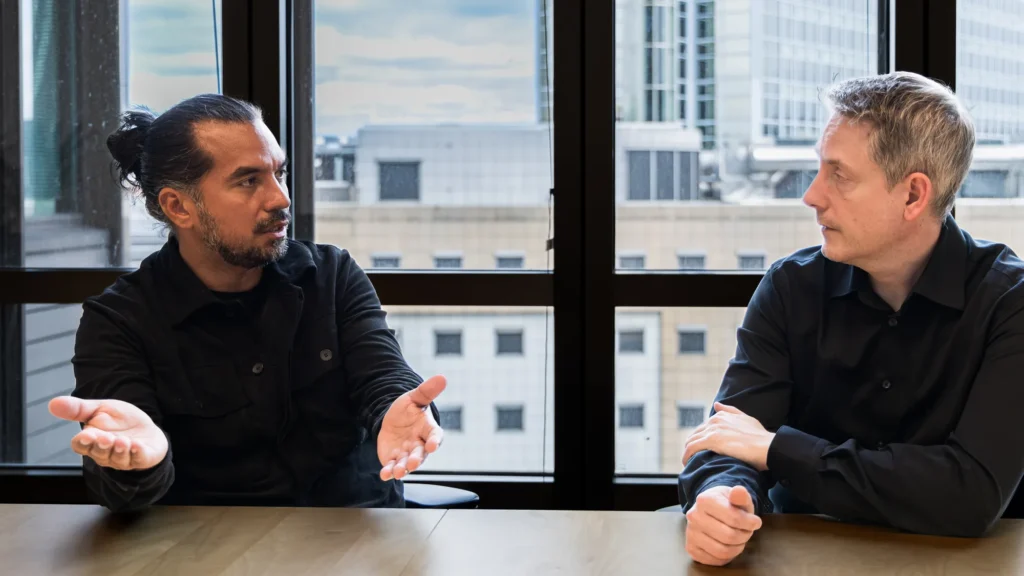
Bildtext: Octavio Chira, CISO Conscia Sverige, och Lars Erik Braatveit, CTO Conscia Norge.
Det privata kontot följer med till jobbet
Det kan börja med en presentation du ska göra på jobbet, förklarar Lars.
”Kanske är du inte nöjd med hur företagets lösning skapar presentationer, medan du har ett gratiskonto någon annanstans som gör det bättre. Då använder du det, eftersom det gör dig mer effektiv. Samtidigt är det just effektivitet som många arbetsgivare förväntar sig.”
Men arbetsdokumenten kan bli kvar på det privata kontot tillsammans med chatthistoriken. Kontot kan dessutom sakna de säkerhetsåtgärder som företaget kräver vid inloggning. Ett intrång i ett privat konto kan därmed bli en dataläcka för arbetsgivaren.
”Tänk om någon angriper dig som privatperson och får tillgång till ditt AI-konto? Då kan de också komma åt historiken och dokumenten du har lagt in från jobbet”, påpekar Lars.
Även godkänd programvara kan ha AI-funktioner som verksamheten saknar överblick över. Via API:er kan verktyg kopplas till olika modeller, med olika villkor för var och hur data behandlas. Därför måste verksamheten veta vad de anställda använder verktygen till och vilka konton de loggar in med.
När AI får tillgång till systemen
Med AI-agenter kan tekniken också utföra uppgifter i företagets system, till exempel hämta information ur databaser eller skicka e-post.
”Tidigare handlade risken mycket om vilken information folk matade in. Nu kan AI läsa i interna system och databaser, och agenterna kan arbeta på egen hand hela natten”, förklarar Octavio.
En agent med för omfattande behörigheter kan hämta eller ändra mer information än uppgiften kräver. Någon måste därför bestämma vilka system agenten får använda och följa upp vad den faktiskt gör. Det innebär också att hålla ordning på agenternas digitala identiteter, så kallade maskinidentiteter.
”Vi måste nästan se dem som människor, med en arbetsbeskrivning: Det här är din roll, och det här får du göra”, säger Octavio.
Guide: Cybersäker 2026 – Effektiv & framtidssäker AI
AI-användningen måste också in i budgeten
Medan AI-agenterna arbetar vidare kan räkningen växa. När priset följer förbrukningen behöver verksamheten överblick över vad varje avdelning och varje verktyg kostar.
”Vi är vana vid att allt ingår i ett fast pris. Nu kan vi plötsligt behöva betala för användningen. Då blir kostnadskontroll extremt viktig”, säger Lars.
Förbrukningen kan dessutom vara utspridd över flera tjänster och projekt. Utan en samlad överblick är det svårt att upptäcka en kostnadsökning i tid och ta reda på vad som driver den.
Samtidigt kan företaget betala för licenser som står oanvända, medan de anställda väljer andra verktyg.
”Det här blir licenshantering, precis som med all annan programvara. Det finns pengar att spara på att säga upp licenser som inte har använts på flera månader”, påpekar Lars. ”Ansvaret kryper uppåt i ledningen. Tidigare var det kanske IT-chefen som hanterade det. Nu måste även ekonomichefen bry sig”, säger Octavio.
Börja med att ta reda på vad folk använder
En del av svaren kan finnas i de säkerhetsverktyg som företaget redan har, berättar Lars.
”Vi har kunder som redan har investerat i säkerhetsteknik som kan ge dem den insyn de behöver. Vi hjälper dem att få överblick, främst med verktyg de redan har.”
Rapporter från brandväggar och DNS-säkerhet kan visa delar av AI-trafiken. För att förstå resultaten behöver verksamheten också granska konton, integrationer och avtal, och prata med dem som använder verktygen.
”Ser vi att många använder samma applikation fungerar den kanske bra. Då kan vi överväga att ta in den och skaffa företagskonton”, säger Octavio.
Ett generellt förbud kan få motsatt effekt, menar han. Om de anställda fortsätter med privata konton blir användningen ännu svårare att följa upp.
Valet av åtgärder beror på vilken information verktyget får, var den behandlas och vad verktyget kan göra. Vissa tjänster bör blockeras. Andra kan användas med begränsningar för uppladdning, eller med varningar som hjälper anställda att undvika att dela känsliga uppgifter.
”Vi ska fortsätta utbilda och informera. Men vi kan inte förvänta oss att en kurs och en PDF med riktlinjer är hela lösningen. Det måste kompletteras med tekniska åtgärder”, betonar Octavio. En gemensam ingång till godkända AI-modeller kan också göra det lättare att följa förbrukningen per medarbetare och avdelning. Där kan verksamheten sätta budgetar och styra enkla uppgifter till billigare modeller. På så sätt kan investeringar i säkerhet också ge bättre kontroll över AI-räkningen.
Vi vill inte kväva innovationen. Många norska och svenska företag har haft stor nytta av att folk har använt egna AI-verktyg.
Lars Erik Braatveit
CTO, Conscia Norge
AI-säkerhet
AI-säkerhet handlar om att skapa kontroll över hur AI används i organisationen. Det innebär att synliggöra vilka AI-tjänster som används, av vem och med vilken data, och att skydda både verksamheten m…
Om författarna
Octavio Chira
CISO & Business Area Manager Cybersecurity
Octavio Chira är CISO och Business Area Manager Cybersecurity på Conscia Sverige, med bakgrund inom cybersäkerhet, nätverksarkitektur och AI-säkerhet. Han är certifierad CISSP och CCIE Security och medförfattare till rapporten Cybersäker AI 2026. Med över tio års erfarenhet inom IT-infrastruktur och cybersäkerhet har Octavio etablerat sig som en ledande expert i branschen.
Lars Erik Braatveit
CTO, Conscia Norge
Erik Braatveit är CTO på Conscia Norge och har arbetat med cybersäkerhet under de senaste 25 åren. Han är CCIE Security Certified och har SANS GIAC-certifieringar. Han har erfarenhet från tjänsteleverantör och telekommunikation. Under hela den här karriären har han arbetat med både den röda och blå sidan av cybersäkerhet. Han är djupt mån om att göra det möjligt för människor att vara trygga i sin vardag samt att göra säkerheten så osynlig som möjligt för användaren.
Relaterat